
はじめに
2026年に入って、国内外で大きな情報漏洩が続いています。特に6月から10月初旬には、タイムズカー(約660万アカウント)、焼肉きんぐ(約1,079万件)、アフラック生命(約440万人)、デンマークの住民登録簿(約880万人)などが公表されました。
この記事では、公表された事案を入口の手口で4つに分け、一次情報(各社・当局・調査者本人の発表)を出典に付けて整理します。
調査日は2026年10月6日で、1月から10月初旬に公表された事案のうち、出典を確認できたものを載せています。
読み方と出典の区分
出典は2種類に分けて書いています。
- 【一次】発表した当事者(企業・省庁)、または調査した研究者本人のページ
- 【二次】報道・解説記事。一次が見つからなかったもの
原因が公表されていない事案は、推測で埋めずに「未公表」と書きます。
分類は公表資料に書かれた主な入口で決めており、複数にまたがる事案は備考に書きました。
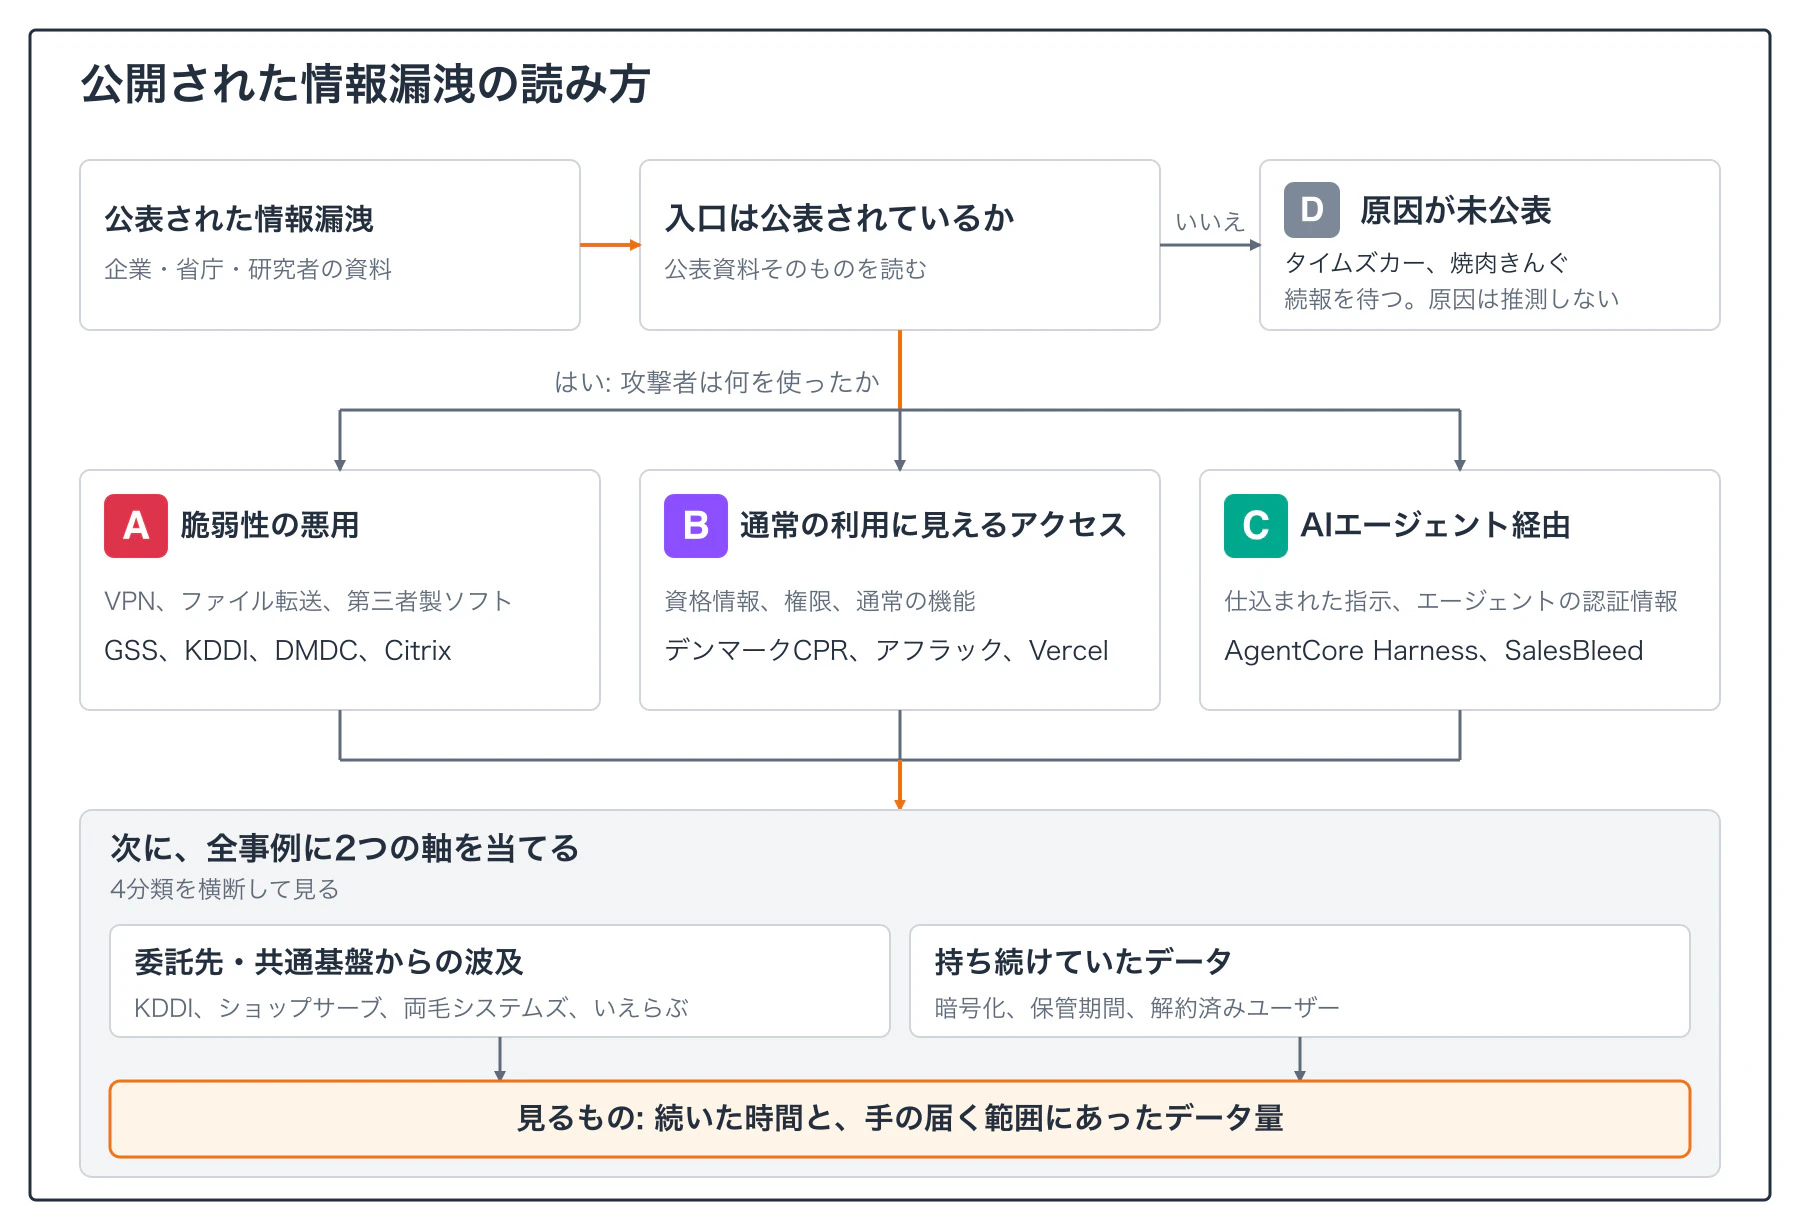
手口の4分類
- A. 脆弱性の悪用
- B. 通常の利用に見えるアクセス
- C. AIエージェント経由
- D. 原因が未公表
加えて、どの分類にも横断する2つの軸があります。
委託先・共通基盤を経由した波及と、持ち続けていたデータの扱いです。
A. 脆弱性の悪用
境界機器やファイル転送システム、第三者製ソフトの既知の弱点から入られたものです。
| 事例 | 規模 | 入口 | 出典 |
|---|---|---|---|
| デジタル庁 GSS(9/11公表) | 約24.6万件 | VPNの脆弱性。保守運用担当者のアカウントで大量ファイルへのアクセスが行われた | 【一次】デジタル庁 |
| KDDI ISP向けメール基盤(6/17確認) | メールアドレス約1,223万人分、パスワード約762万人分 | 旧型の第三者製ソフトの脆弱性 | 【二次】INTERNET Watch |
| 米国防総省 DMDC(7/16発見) | 約300万人(うち故人約29.4万人) | ファイル共有システムの脆弱性。製品名は未公表 | 【二次】SecurityWeek、Military Times |
| Citrix NetScaler(9月下旬) | 影響組織数は不明 | CVE-2026-88771と88772が実際に悪用されている | 【一次】英国NCSC |
GSSの公表資料で目を引くのは、検知のきっかけです。
6月25日に「保守運用担当者のアカウントを利用した大量のファイルへのアクセス」を検知し、VPNの脆弱性が入口だったと分かったのは7月9日でした。
入口は脆弱性でも、中での動きは正規アカウントの操作に見えます。
次のBにつながる点です。
DMDCは件数が報道で分かれています。Military Timesは関係者2人の話として約400万人と報じており、ここでは SecurityWeek の約300万人(うち故人約29.4万人)を採りました。
B. 通常の利用に見えるアクセス
脆弱性の悪用とは書かれておらず、侵害の途中の動きが、正規の資格や機能を使った通常の利用と見分けにくいものです。
デンマークは「正規の照会権限が悪用された」と公式に書かれています。
アフラックの公式資料には「通常の利用時と同様」とあるだけで、正規権限の悪用とは書かれていません。
アフラックをこの分類に置いたのは私の判断です。
| 事例 | 規模 | 手口 | 出典 |
|---|---|---|---|
| デンマーク CPR(9月発生、10/5公表) | 約880万人 | 民間企業が持つ正規の照会権限が悪用された | 【一次】研究・教育・デジタル化省、CPR |
| アフラック生命(6/10開始、6/25判明) | 約440万人、うち約22万人に口座情報 | 通常の利用と同じ形式のアクセスで、短時間に大量のデータ照会 | 【一次】アフラック生命 7/31報告 |
| 両毛システムズ(8/12侵入) | 大東ガス約12.4万件、伊勢崎市3,789件など | VPNアカウントの悪用。ランサムウェア | 【二次】セキュリティ対策Lab |
| Vercel(4/19公表) | 一部の顧客の環境変数 | 第三者のAIツール(Context.ai)から従業員のGoogle Workspaceアカウントを乗っ取り、環境変数を取得 | 【一次】Vercel |
| ShinyHunters系の活動(1/31報告) | 個別の件数は記載なし | 電話で従業員を誘導してSSOとMFAを奪い、攻撃者のMFAデバイスを登録 | 【一次】Google Cloud |
アフラックの公式資料は、原因を次の3点に整理しています。
- 不正アクセスを検知・遮断する機能はあったが、アクセスの形式が通常の利用時と同じで、直ちには検知できなかった
- 短時間に大量のデータ照会があった場合の、監視・制御機能が不足していた
- 設計時のセキュリティレビューと公開前の侵入テストでは、この手口のリスクを想定できていなかった
資格情報が盗まれたとは、公式資料のどこにも書かれていません。
二次まとめには「正規アカウントの悪用」と書くものもありますが、一次資料が述べているのは、通常の操作に見える大量照会を止める仕組みがなかったことです。
デンマークは、研究・教育・デジタル化省の発表が、民間企業の正規の照会権限が悪用されたとしています。
ただし大臣の発言(約10日間にわたり、小さな企業から通常ありえない件数の照会があった)は、報道(Ritzau配信)でしか確認できていません。
Googleの資料には、検知の指標をログの項目まで書かれています。
例えばOktaのMFA登録がパスワードリセットの30分以内にある場合や、Google Takeoutで500MB以上のエクスポートがある場合です。
「認証が通った後」の動きを見る設計になっています。
C. AIエージェント経由
AIエージェントが持つ権限や認証情報が狙われたものです。
いずれも調査者による検証で、実被害の報告ではありません。
| 事例 | 手口 | 状況 | 出典 |
|---|---|---|---|
| AWS AgentCore Harness(Unit 42、9/18公開) | サポートチケットに仕込んだ指示を、既定で有効なシェルツールが実行。実行ロールのJWTをプロセスのメモリから取り出し、下流のMCPサーバーに再利用 | AWSは6/10に「共有責任モデルの範囲内」としてクローズ。コード修正なし | 【一次】Unit 42、【二次】CSA |
| Salesforce Agentforce「SalesBleed」(Zenity、9/24公開) | Web-to-Leadフォームに悪意ある入力を送り、エージェントの処理中にDNS経由でCRMのデータを持ち出す | Salesforceが8/18にURL制限のバイパスを修正済み。この経路は閉じている | 【一次】Zenity |
AgentCoreの件は、前提がはっきりしています。
許可するツールを指定しない既定の構成で、シェルツールがroot権限で動いていました。
Unit 42は
- 利用者側でツールの許可範囲を絞ること
- vault側の権限を最小にすること
- 外向きの通信を監視すること
を勧めています。
AWSがクローズした理由で6/10にしているのは、CSAの解説記事に書かれた日付を基にしています。
Unit 42の記事には日付がなく、二次資料の記載にとどまります。
D. 原因が未公表
2026年10月6日時点で、入口が公表されていない事案です。
| 事例 | 規模 | 公表されていること | 出典 |
|---|---|---|---|
| タイムズカー(9/25検知) | 約660万アカウント | 9/25 9:07に検知、9/26 7:25までに経路を遮断。パスワードは復元できない形式で保管。侵入経路・脆弱性は未公表 | 【一次】パーク24 第2報 |
| 焼肉きんぐ(10/2確認) | 約1,079万件 | 公式アプリの会員管理システム。氏名・メール・電話番号など。パスワード・決済情報は対象外。原因は調査中 | 【一次】物語コーポレーション |
| ショップサーブ(5/21〜8/1) | 8,853,839件(同一人物の重複を含む) | サーバー上で不正なプログラムが実行され、購入者情報が外部に送信された。入口は未公表 | 【二次】ネットショップ担当者フォーラム(件数と経緯。Eストアー自身の発表は未確認) |
| 大和証券の委託先 スカラコミュニケーションズ(10/2〜3) | 約11万人 | 問い合わせ管理サーバーへの不正アクセス。原因は委託先が調査中 | 【二次】セキュリティ対策Lab |
タイムズカーとSeasar2
タイムズカーについては、サポートが終了したJavaフレームワークのSeasar2を使っていたという指摘があります。
根拠として示されているのは、公開HTMLに含まれる識別子です。
確認した範囲では次の状況です。
- Seasarプロジェクトの製品は、一部を除き2016年9月26日にメンテナンスとサポートを終了しています(Seasar2、Teedaを含む)。出典は【一次】Seasarプロジェクトです
- パーク24の第2報には、侵入経路・脆弱性・フレームワークへの言及がありません
- 識別子が見えることと、侵入に使われたことは別の話で、因果関係は公表されていません
指摘をまとめたQiita記事(miruky氏)も、原因とは断定せず、推測だと区別しています。続報で再発防止策が出た時点で、あらためて確認が必要です。
横断軸1: 委託先・共通基盤からの波及
入口の手口とは別に、1か所の侵害が多数の委託元に広がる構造が目立ちます。
| 事例 | 広がり方 | 出典 |
|---|---|---|
| いえらぶCLOUD(4/5〜6) | 不動産会社向けクラウドで、利用者のアカウント情報がインフォスティーラー等で窃取され、システムの脆弱性も悪用された。被害対象は不動産会社、ポータルサイト運営企業、エンドユーザー | 【一次】いえらぶGROUP 第二報 |
| KDDI ISP向けメール基盤 | @nifty、BIGLOBE、J:COMなど6社が同じ基盤を共有 | 【二次】@IT |
| ショップサーブ | 利用店舗に波及。利用店舗の1社であるPFUが、最大169,355件の注文データが対象になる可能性を公表 | 【一次】PFU(PFU自身の件数に限る) |
| 両毛システムズ | 大東ガス、伊勢崎市、名張近鉄ガスに波及 | 【二次】セキュリティ対策Lab |
| Vercel | 第三者のAIツールを経由して侵入された | 【一次】Vercel |
国内上半期の件数を集計した、デジタルアーツの公表レポート(【一次】出典、同社の集計)では、公表された国内インシデントは727件でした。
同レポートには、不動産業向けクラウドサービスへの不正アクセスが67組織に、システムベンダーのランサムウェア被害が自治体や大学など25組織に及んだとも書かれています。
サービス名とベンダー名は、確認できた要約には出ていません。
内訳は不正アクセスが267件、マルウェア感染が153件、業務外利用・不正持出が55件です。業務外利用・不正持出は前年同期の3.7倍で、55件のうち14件が従業員のSNS投稿をきっかけにしています。
横断軸2: 持ち続けていたデータ
何を、いつまで、どんな状態で持っていたかも、被害の中身を左右しています。
- DMDCは、暗号化されていない個人情報をファイル共有システムに置いていました。故人約29.4万人分も含まれています(【二次】SecurityWeek、Military Times。出典は前掲)
- タイムズカーは、漏えい項目に運転免許証の画像等の本人確認書類情報が含まれます。パスワードと違い、変更しても無効にできません(【一次】パーク24 第2報)
- KDDIのISP向けメール基盤は、既に解約したユーザーの情報も含まれていました(【二次】@IT)
タイムズカーの保管期間(退会後約7年)は、パーク24の公式FAQを引いた二次資料(XenoSpectrum)の記載で、私は公式FAQ自体を確認していません。入会未完了者への適用も不明です。
発覚までの長さと、持っていたデータの量
入口が違っても、期間が分かる事案では次の2点が目立ちました。
公表情報だけを材料にした私の整理で、事例数も少ないため、傾向として読んでいただけたら幸いです。
タイムズカーと焼肉きんぐは期間が公表されていないため、ここには入っていません。
発覚(または委託元への通知)までの長さ(出典は各表の行。DMDCは前掲の二次資料)
- デンマーク: 9月中の約10日間(報道ベース)
- アフラック: 6/10開始、6/25判明の15日間
- ショップサーブ: 5/21〜8/1の約72日間
- 両毛システムズ: 8/12の侵入から、委託元への通知(9/24)まで43日
- DMDC: 2025年10月〜2026年7月16日の約9か月間
持っていたデータの量は、件数から推定するしかありません。
大和証券の委託先は侵入が約11.5時間(10/2 20:33頃〜10/3 8:01頃)と短く、それでも約11万人分が対象でした。
保有量そのものを示す独立した資料はなく、短い時間でも大量のデータに手が届けば被害が大きくなる、という例として挙げます。
つまり、被害の大きさと結びついていたのは
「入られたこと」そのものより、入った後の動きが続いた時間と、そこで手が届いたデータの量だった
というのが私の読みです。
アフラックの再発防止策も、大量アクセスの監視と制御の強化と、認証・認可の強化を挙げています。
分かっていないこと
- タイムズカーと焼肉きんぐの入口は未公表です。
- 同時期(10/2前後)の事案に共通の攻撃者がいるかどうかも、公表資料からは判断できません
- 大和証券・スカラコミュニケーションズ、両毛システムズ、KDDI、ショップサーブの原典は、公式発表そのものを確認できず、報道を出典にしています
- DMDCの件数は、報道で幅があります
- AIエージェント経由の2件は調査者による検証で、実際の被害報告ではありません
- ShinyHunters系の被害組織名・組織数は、一次資料で確認できなかったため載せていません
入口が公表された事案は、続報の内容によって分類が変わる可能性があります。
最後まで読んでいただきありがとうございました。