
注意
⚠️ 免責事項・注意書き
本記事は、セキュリティ教育および防御力向上を目的としたものです。 不正アクセスや違法行為を助長する意図はありません。
実施してよい対象
- 自分自身が所有・管理しているネットワークと機器
- ネットワーク管理者から書面などで明確な許可を得た環境(正式なペネトレーションテストの契約範囲内など)
免責
- 本記事の内容を実行した結果生じた、いかなる損害・トラブル・法的責任についても、筆者は一切の責任を負いません。
- 実施はすべて自己責任です。
- 本記事の情報は執筆時点のものであり、正確性・完全性・最新性を保証しません。
- 記事中のコマンドや手順は、必ず自分で用意した検証環境で試してください。
ツイッターを見てると
面白そうなツイートを発見!!
準備
攻撃対象のWiFi
攻撃対象のセキュリティはWPA2-PSKに設定しておく。
現状ではWPA3だとパスワードクラックはできない。(はず。。。)
接続用のクライアント
今回はハンドシェイクをキャプチャするので、接続するクライアントが必要になる。
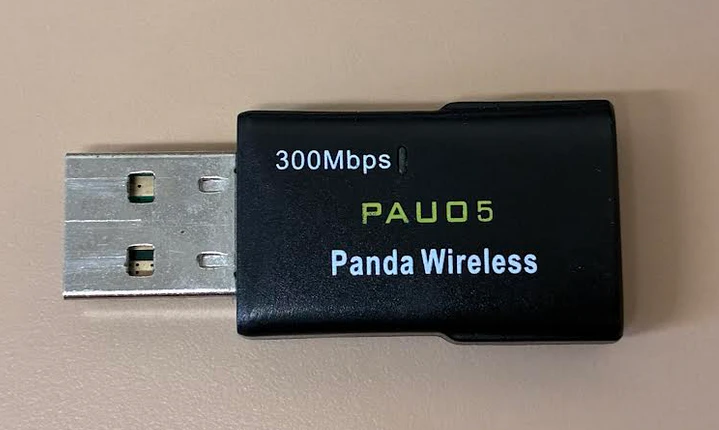
USBドングル
githubレポジトリに乗っている対応しているチップセットを搭載したUSBドングルが必要になる。
今回は手元にあったものを使用した。
導入
今回はParrotOSに導入する
wget https://github.com/derv82/wifit3/releases/download/v0.3.3/wifit3-linux-x64
chmod +x wifit3-linux-x64
sudo mv wifit3-linux-x64 /usr/local/bin/wifit3
起動
以下のコマンドで起動できる
wifit3
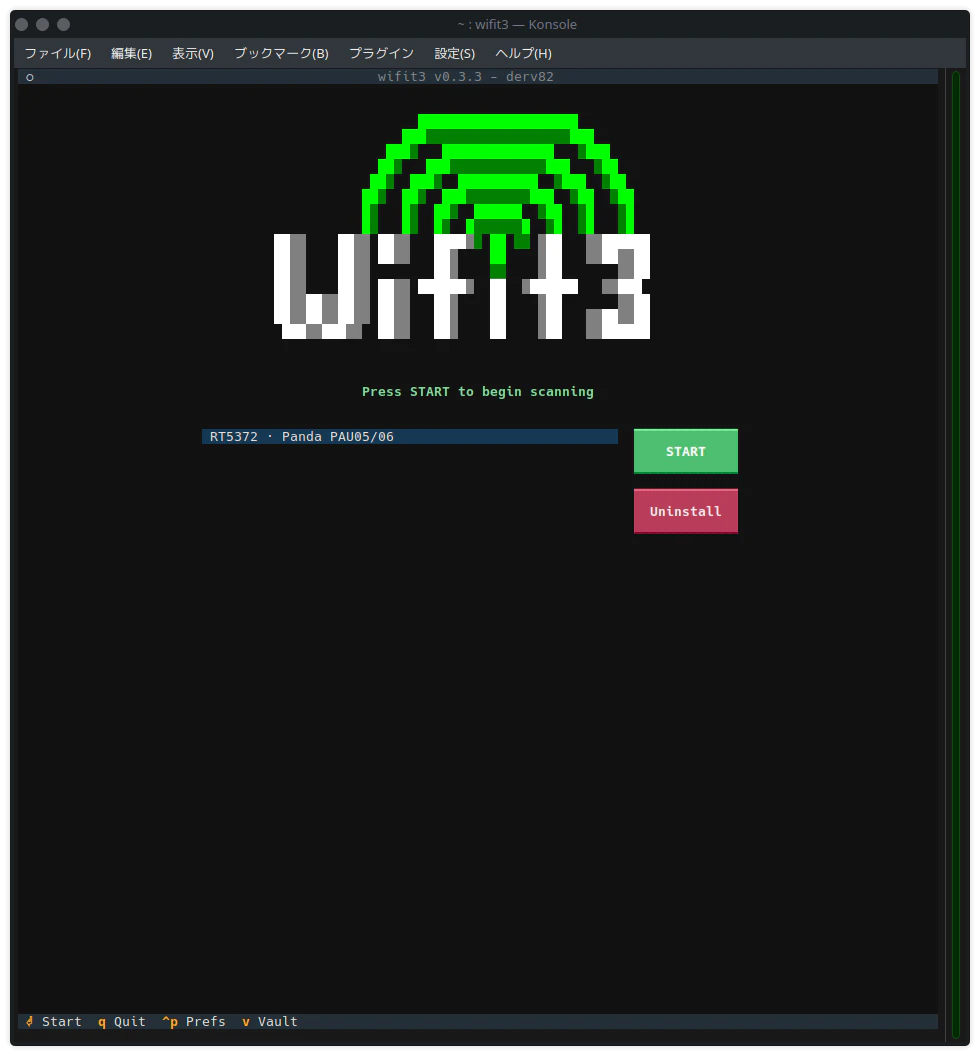
起動すると、以下のような画面を確認できる。
ここでは、対応しているUSBドングルを認識して表示してくれている。
初期設定
緑の「START」をクリックすると、以下の画面が表示。
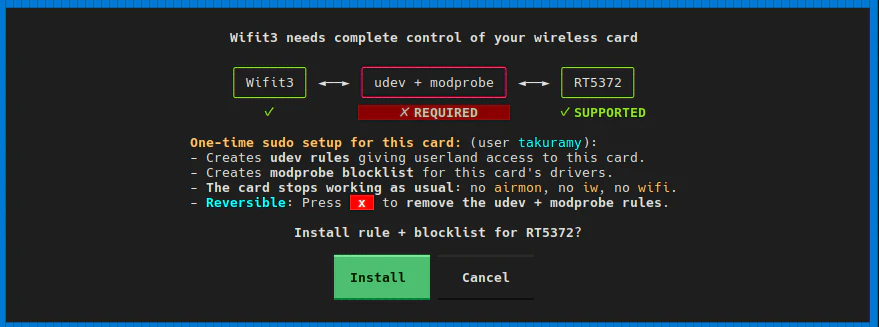
以下のようなことを行うらしい
- udevルール作成 → root無しでwifite3がこのカードを直接操作できるようになる
- modprobe blocklist作成 → 通常のカーネルドライバがこのカードを掴まないようにする
⚠️ 重要
画面にも書いてある通り、このカードは普通のWi-Fiカードとして使えなくなります:
- airmon-ng、iw、通常のwifi接続 → 全部効かなくなる(wifite3専用になる)
- ただし Reversible — あとで x キーを押せばルールとblocklistが削除され、元に戻せる
「install」を押すと、無事色々と処理が進む。
その後、最初の画面に戻る。
再び、「START」を押すと画面が変わる。

実際に使ってみる
1 対象の選択
wifi一覧が表示されている画面で、ペネトレ対象のSSIDを選択して、Enterをおす
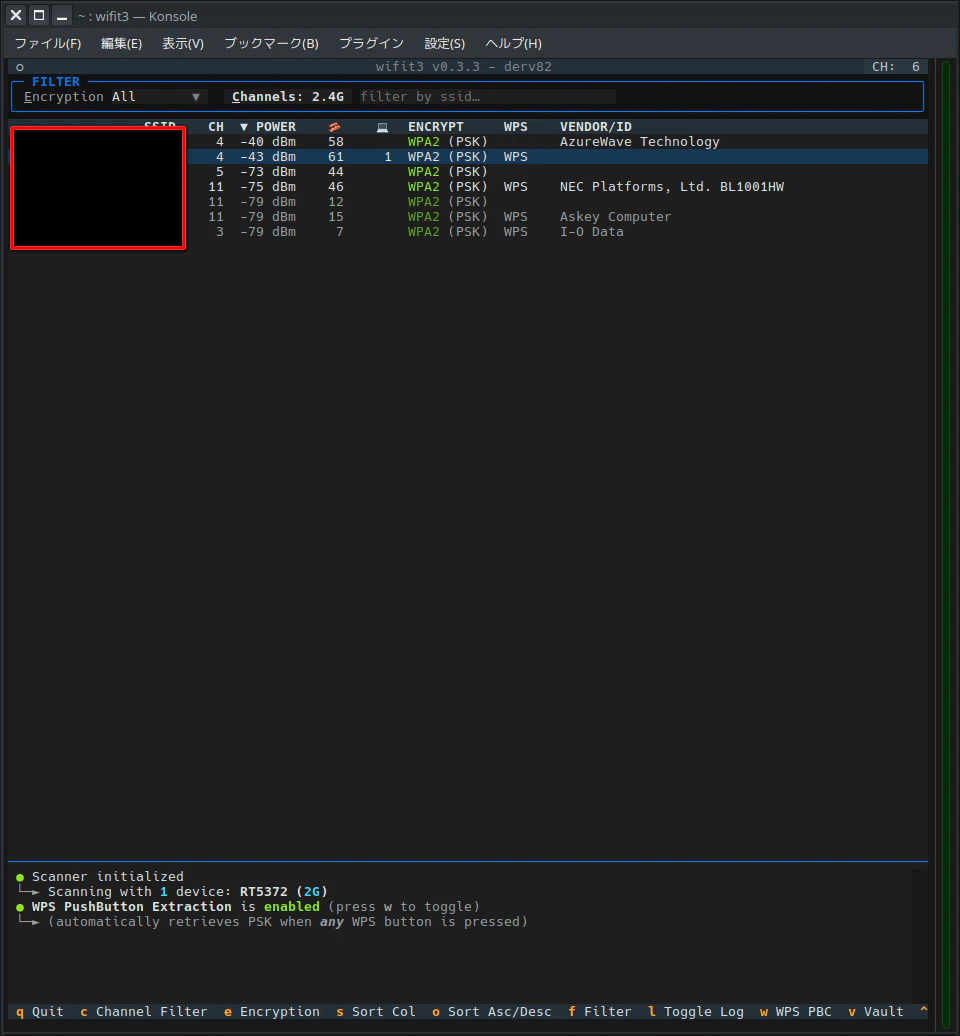
対象のSSIDを選択すると以下のような画面になります。

この画面では、クライアント別に切断したり、ハンドシェイクのキャプチャ等をしたりすることができる。
2 ハンドシェイクのキャプチャ
「shift+d」を押すことにより、自動的に「切断→クライアントの再接続→ハンドシェイクのキャプチャ」まで自動的に行ってくれる。

「v」を押すと、キャプチャされたハンドシェイクの一覧を確認することができる。

3 パスワードクラック
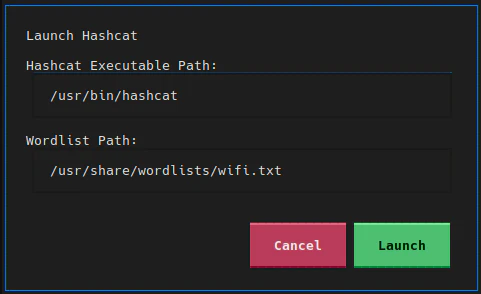
先程の画面で「Launch hashcat」を押せば以下の確認画面がです。
任意の実行パスと任意の辞書ファイルで正しければ「Launch」で解析をする。
4 結果の確認
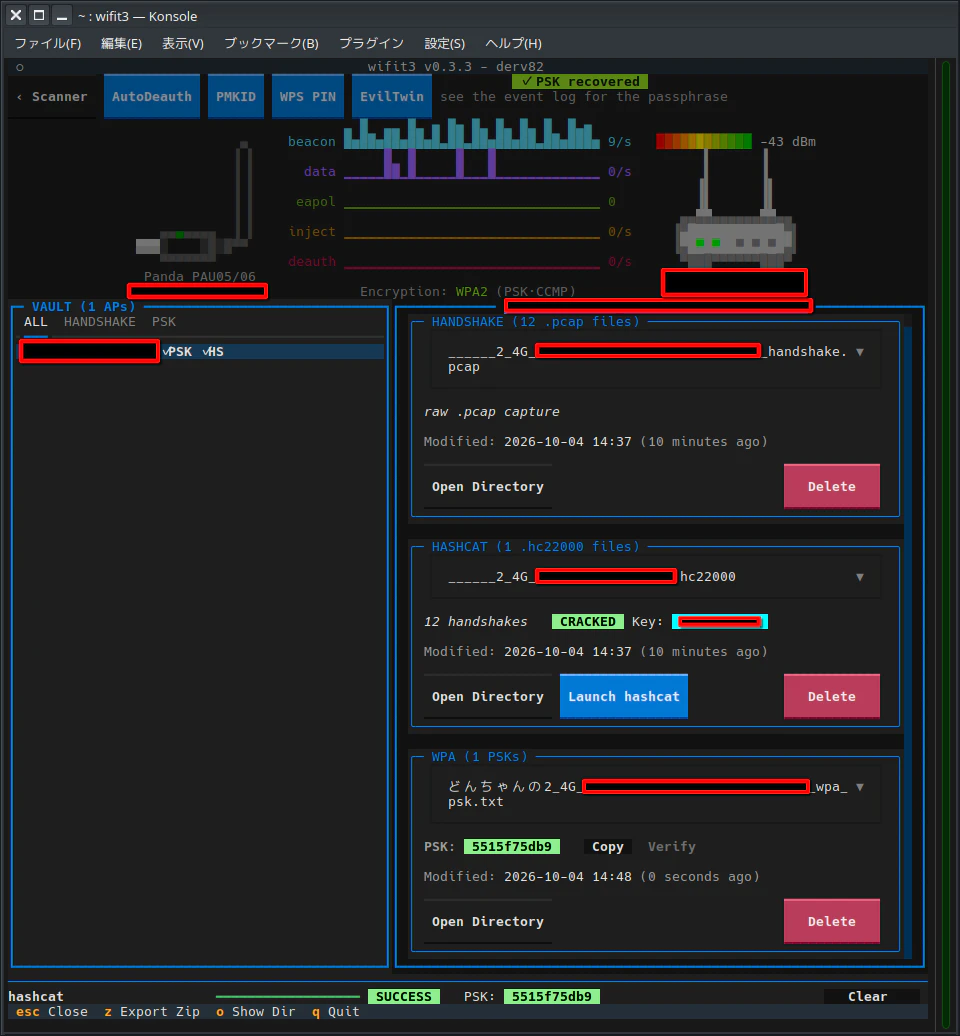
解析が終わると、以下のように表示され、パスワードのクラックがうまく行っていれば、パスワードの生文が表示されている。
※水色背景の所。
最後に
以前(数年前に)wifiのクラックを試したときは、もっとめんどくさいイメージでしたが、ここまで簡素化されていることに感動。
これは、誰でもできてしまうな、という危機感も感じた。