
最近猛威を振るっているAndroidマルウェア感染を狙ったフィッシング詐欺について、注意喚起も兼ねて紹介します。
注意事項
犯罪エコシステムやツールについて説明がありますが、注意喚起目的で書いています。
これらについて積極的に深堀することを推奨していません。
また、私はフィッシングサイトのURLなどの脅威情報の発信を行なっています。
投稿内のURLなどにアクセスするのは危険なので、無闇にアクセスしないでください。
Androidマルウェア感染を狙ったフィッシング詐欺
8月の終わりごろから、Androidマルウェアに感染させるフィッシング詐欺が流行しています。
各所で、注意喚起の記事やSNS投稿が出ています。
私のところでも、Androidマルウェア感染を狙ったフィッシングサイトを観測しています。
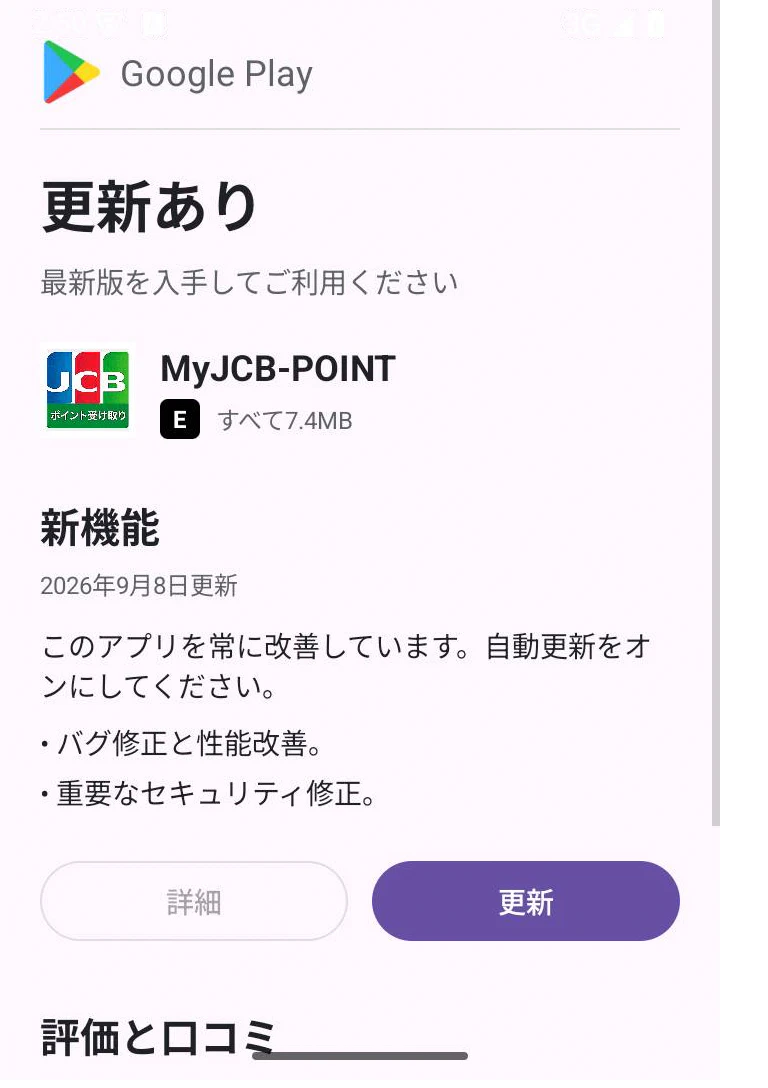
ポイント還元やアプリ更新などを謳って、偽のGoogle Play Storeのサイトからマルウェア感染させようとしています。
Androidマルウェアによる遠隔操作の仕組み
インストールされたAndroidマルウェアは、攻撃者の指令サーバー(C2サーバー)から受け取ったコマンドに従って活動します。
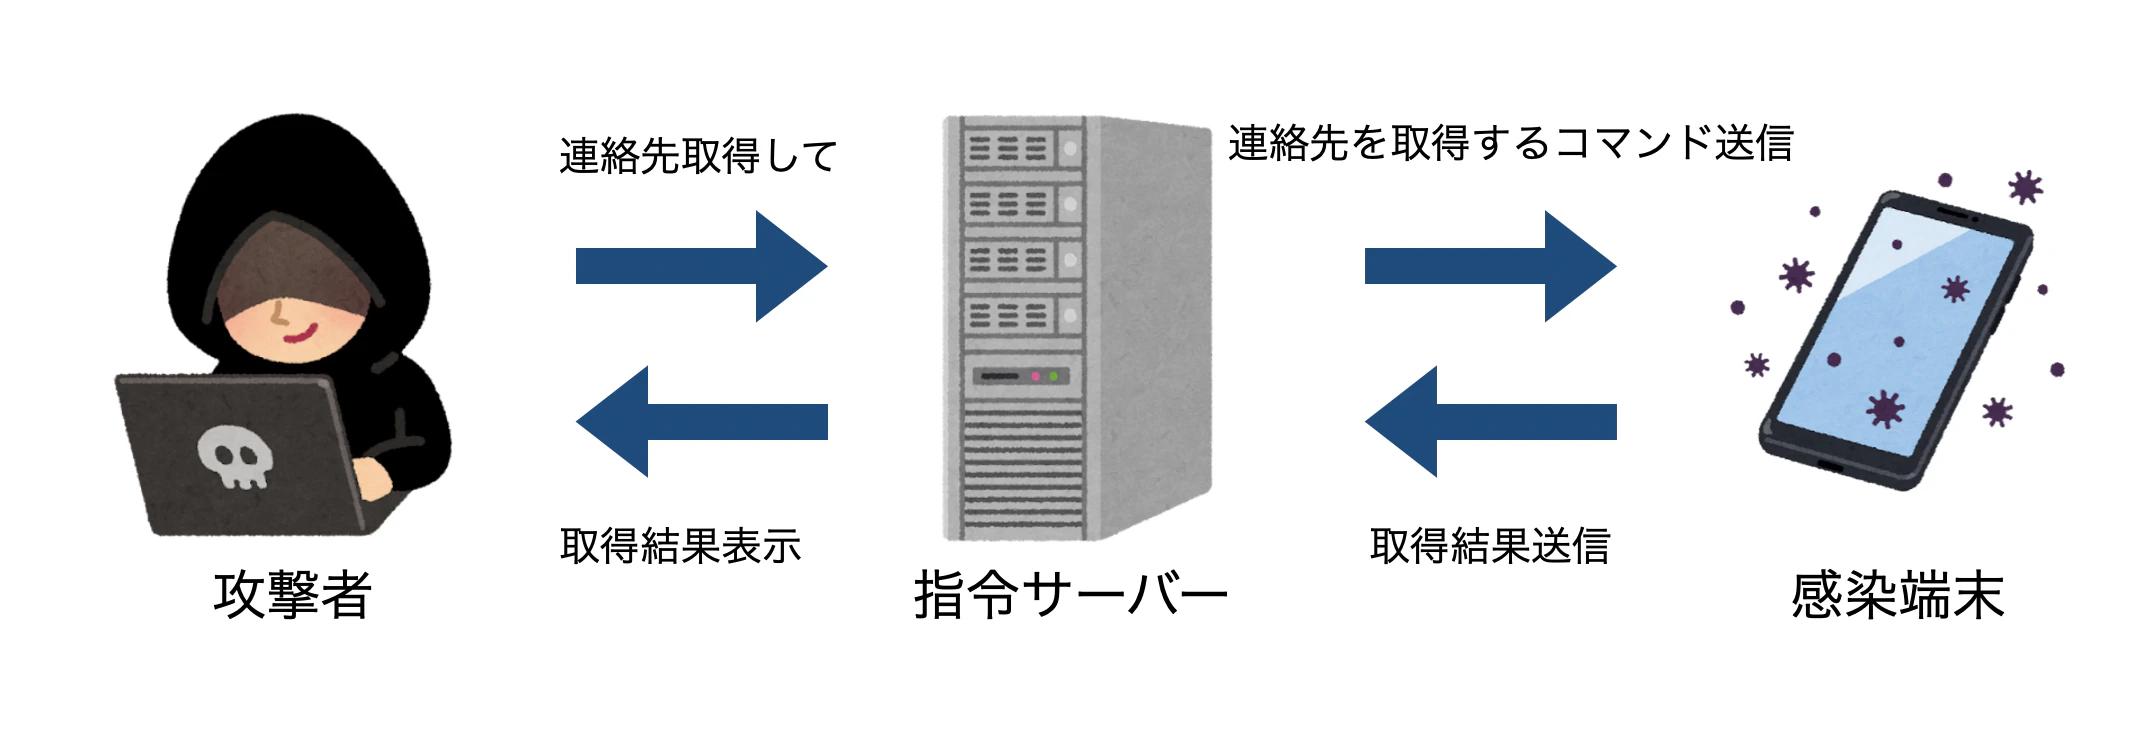
さまざまな指令サーバーのコマンドが用意されており、以下のようなことができます。
- SMSの送受信
- 端末の画面をリアルタイムで表示
- カメラのON/OFF
- マイクのON/OFF
- 通知内容の取得
- 連絡先の取得
- システムの状態を取得(OS, ハードウェア, 電池残量, 電源ON/OFF, etc.)
- ファイル操作、取得
- キーボードの入力履歴を取得(キーロギング)
- タップやスワイプなどの操作
- アプリやシステムなどのログ取得
- etc.
ただ、これらのコマンドを実行するには、OSからの権限が必要になります。
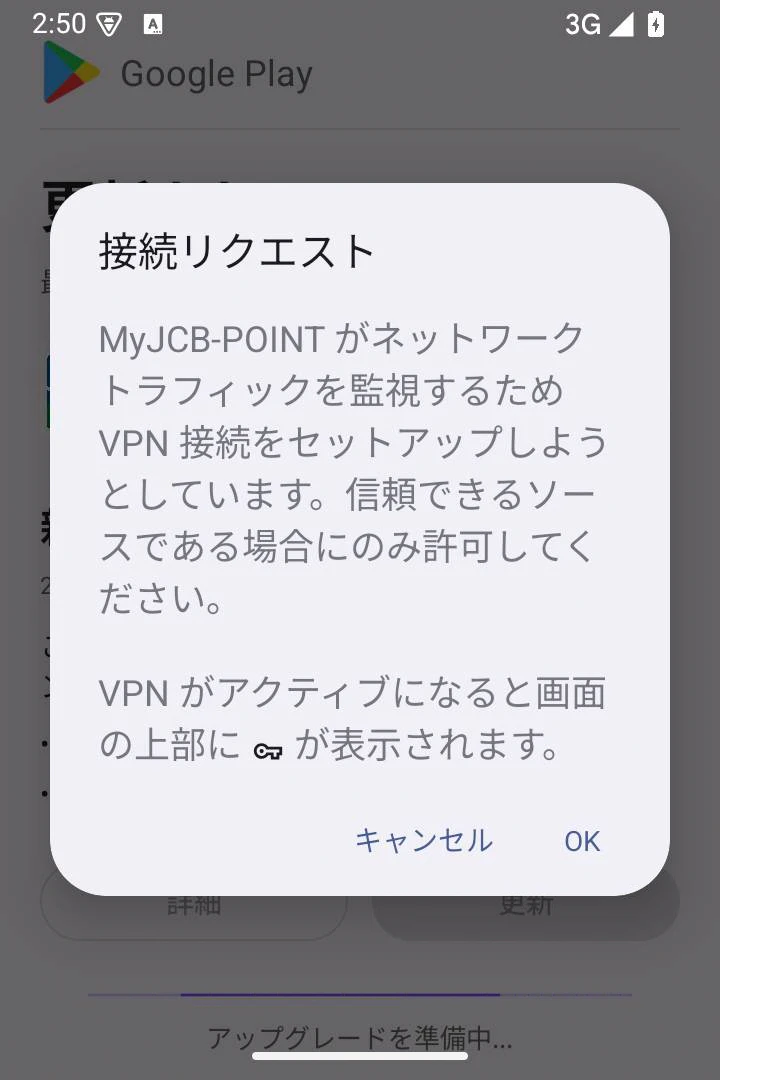
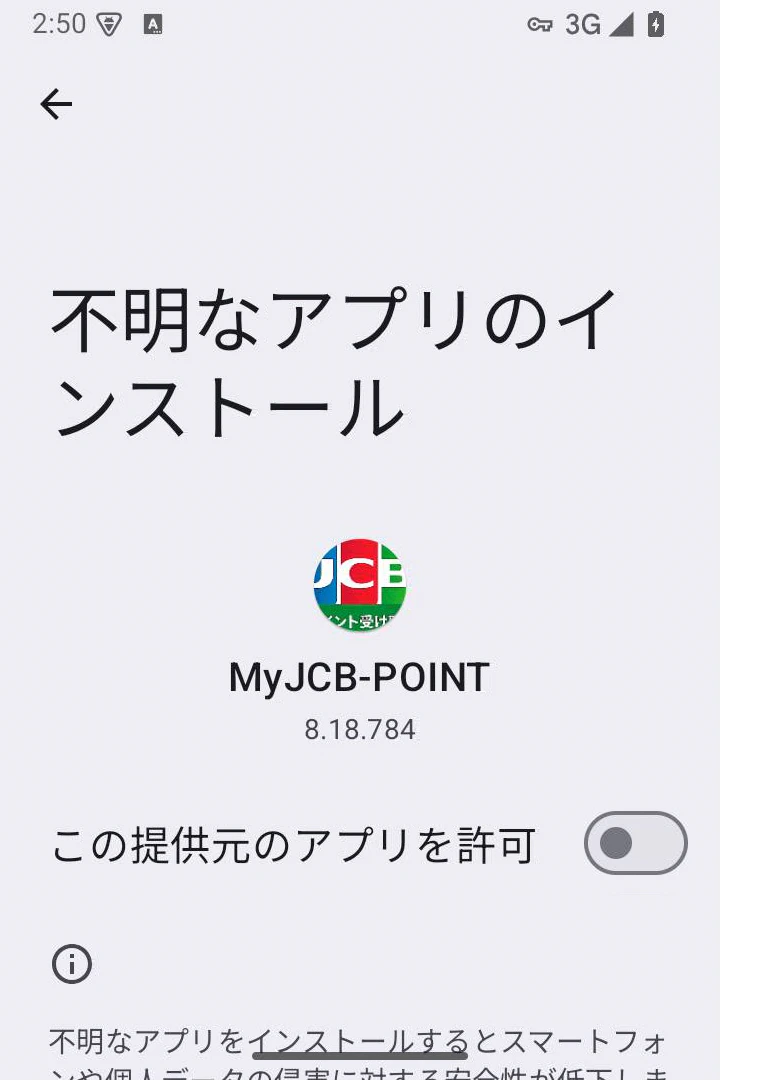
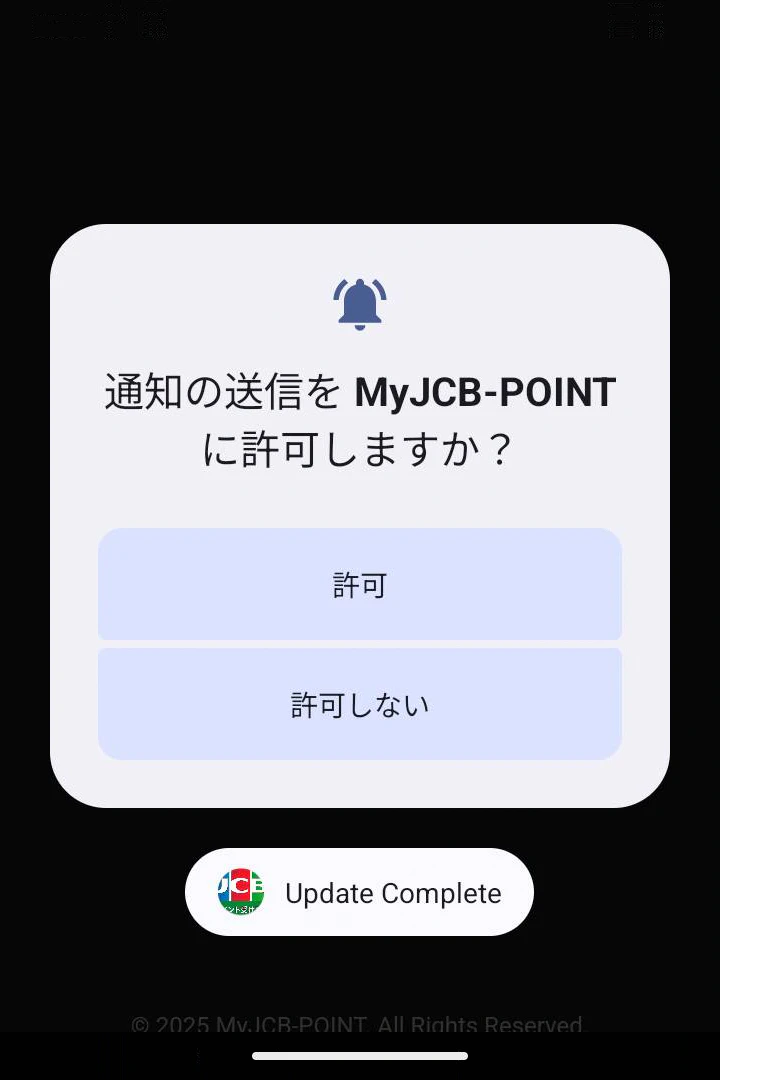
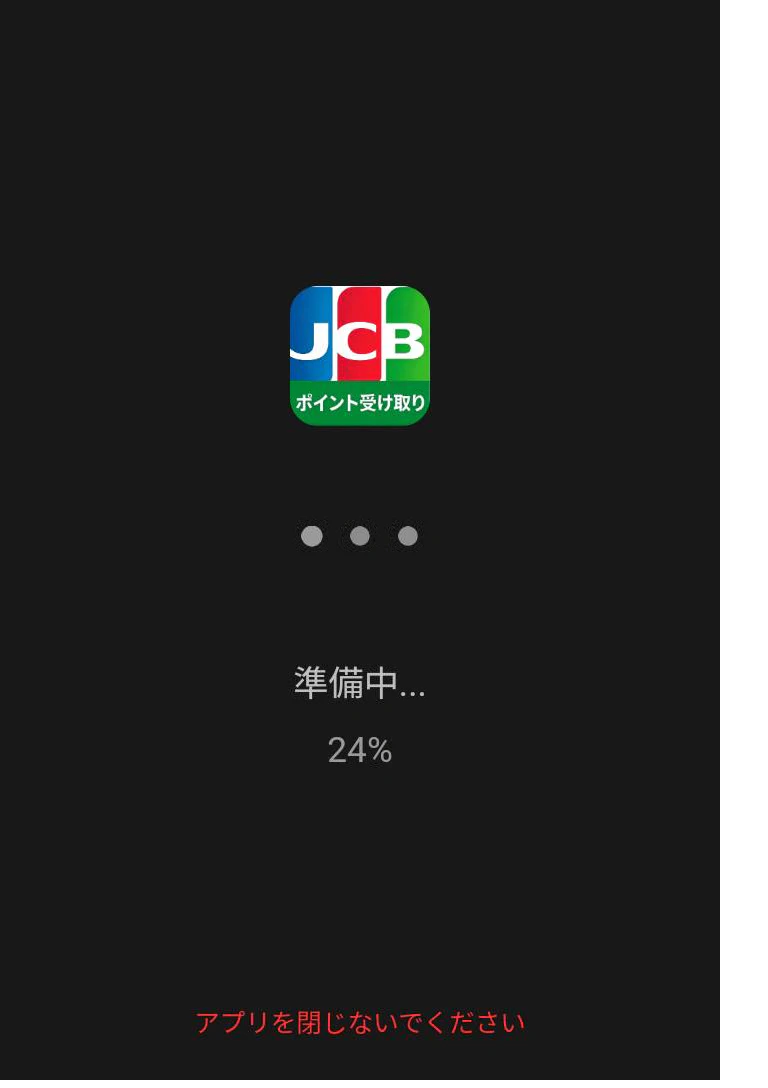
なので、Androidマルウェアをインストールする時に、さまざまな権限を許可するように誘導してきます。
Androidマルウェアと犯罪エコシステム
犯罪エコシステムには、Androidマルウェアを使って犯罪するためのツールやサービスが販売されています。
- マルウェアビルドツール
- 遠隔操作するためのコントロールクライアント
- 指令サーバー(C2サーバー)のソースコード
- etc.
これに関わっている人たちを調査してみると、大まかに3つの属性に分けられます。
- プロバイダー(ツールやソースコードなどを提供する)
- リセラー(プロバイダーからツールなどを購入して、再販する)
- オペレーター(ツールなどを購入して犯罪する)
遠隔操作の裏側
Androidマルウェアの遠隔操作と言われると、それなりのスキルが必要で難しそうだと感じますが、大体のことはボタンを押すだけで操作できるようになっています。
オペレーター全員が高いスキルを持っているとは限らないため、技術的なハードルを下げるためにさまざまなツールやサービスが用意されています。
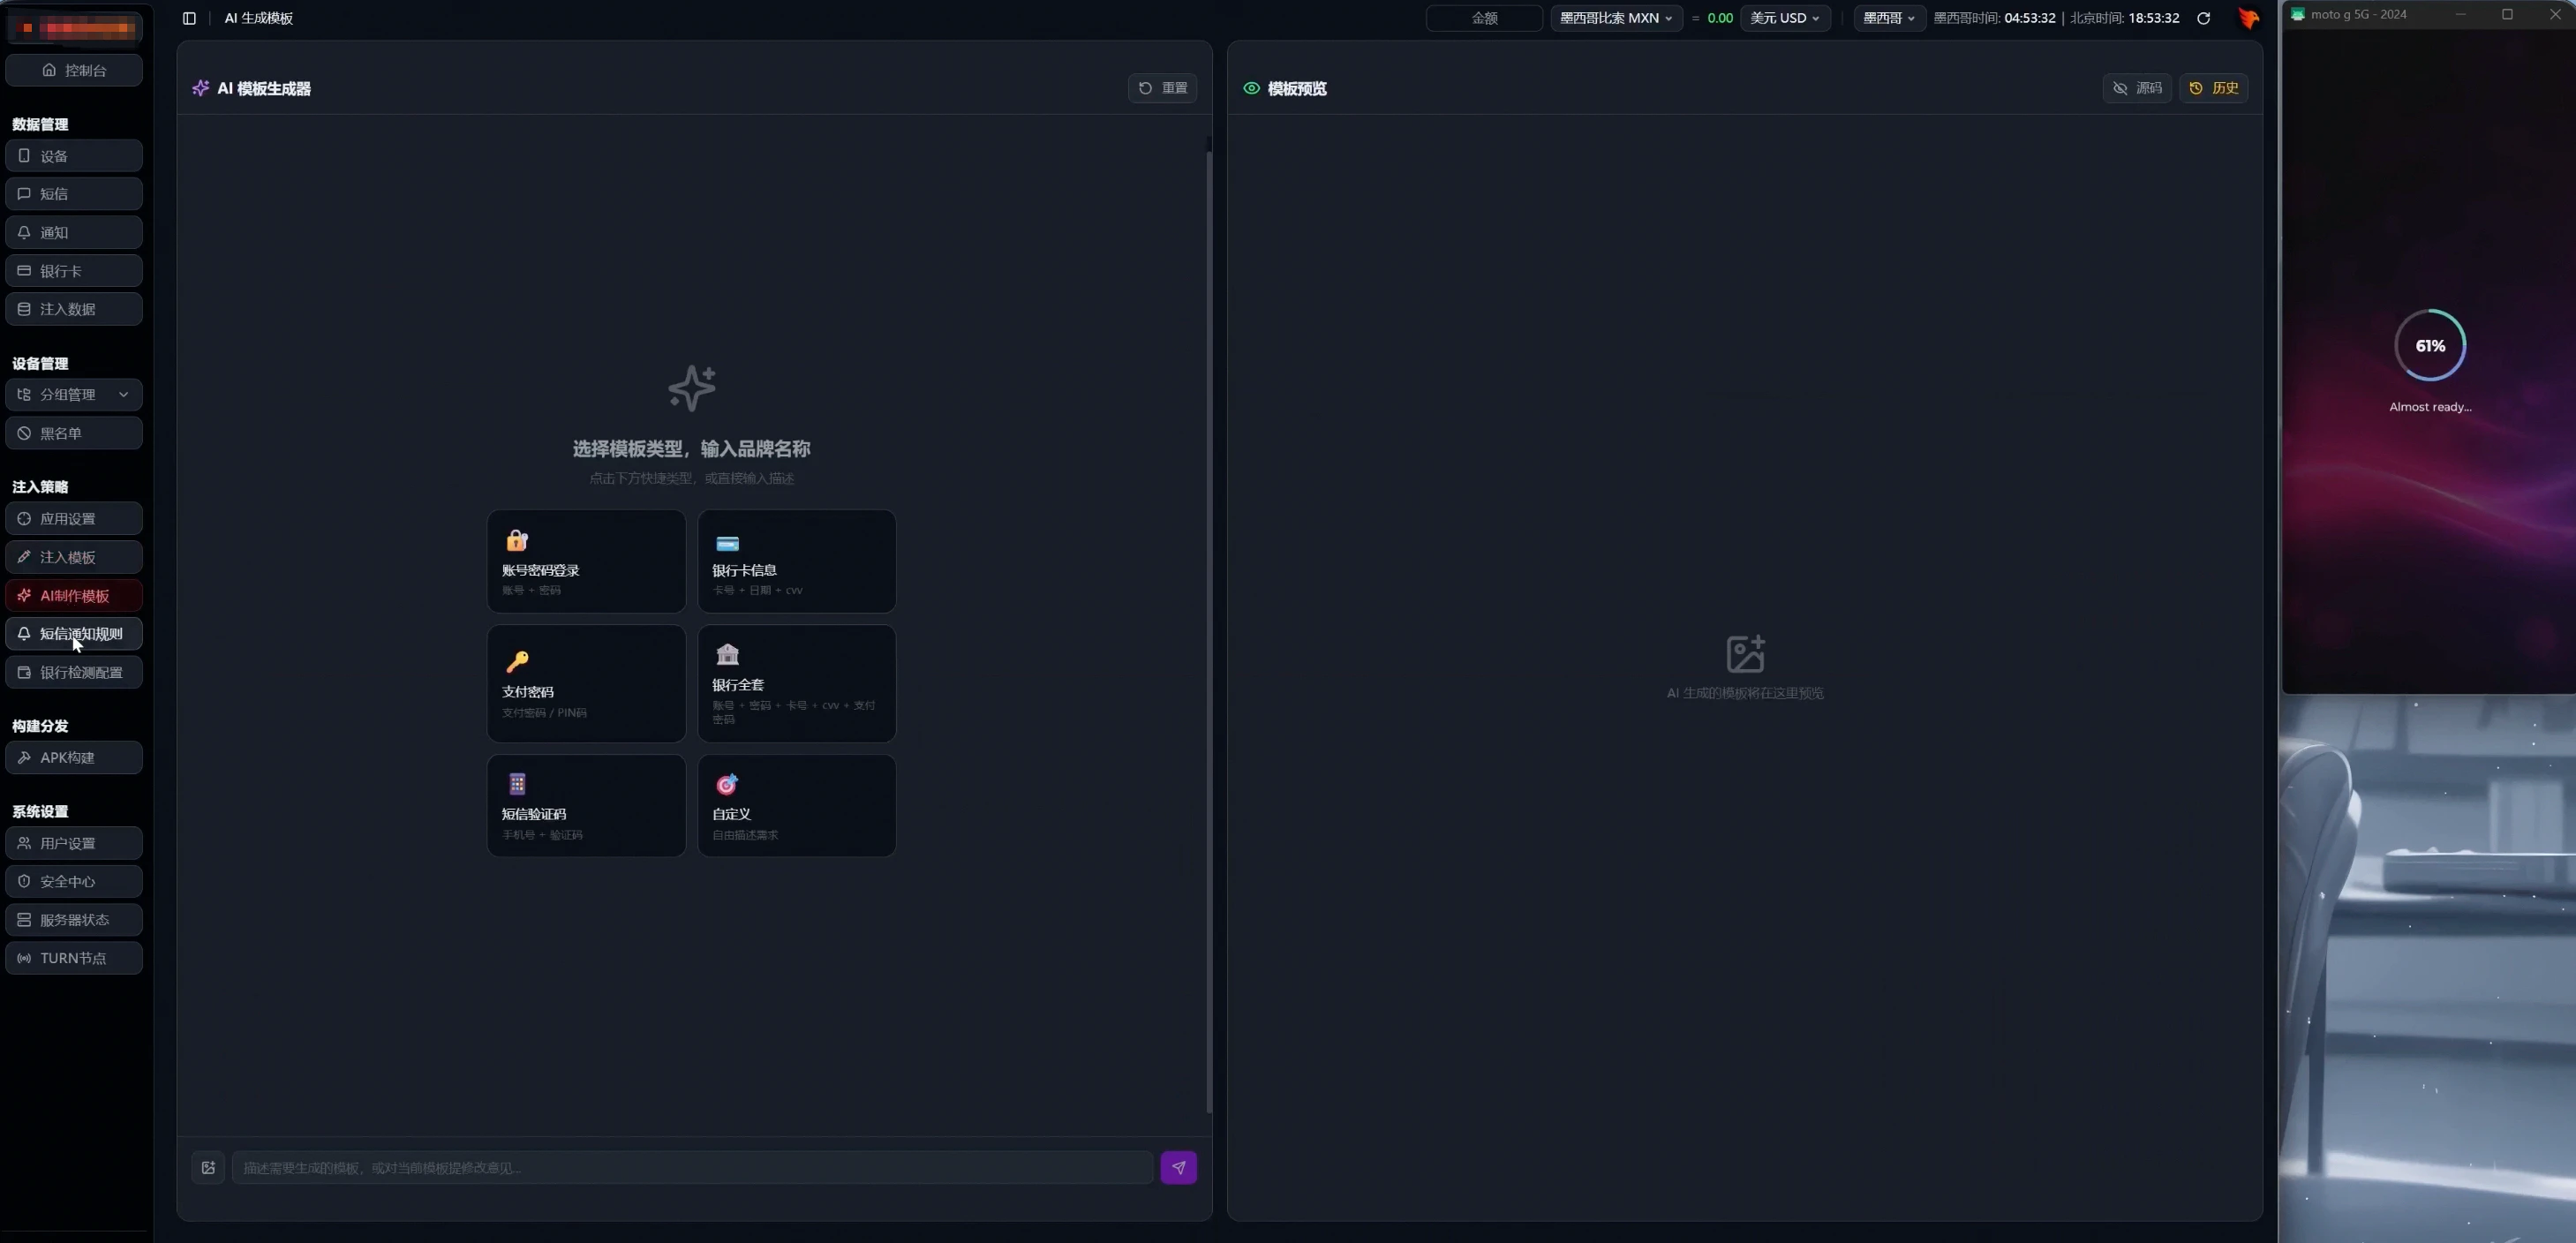
以下の画像は、Telegramに投稿されていたコントロールクライアントのデモ動画の一部になります。
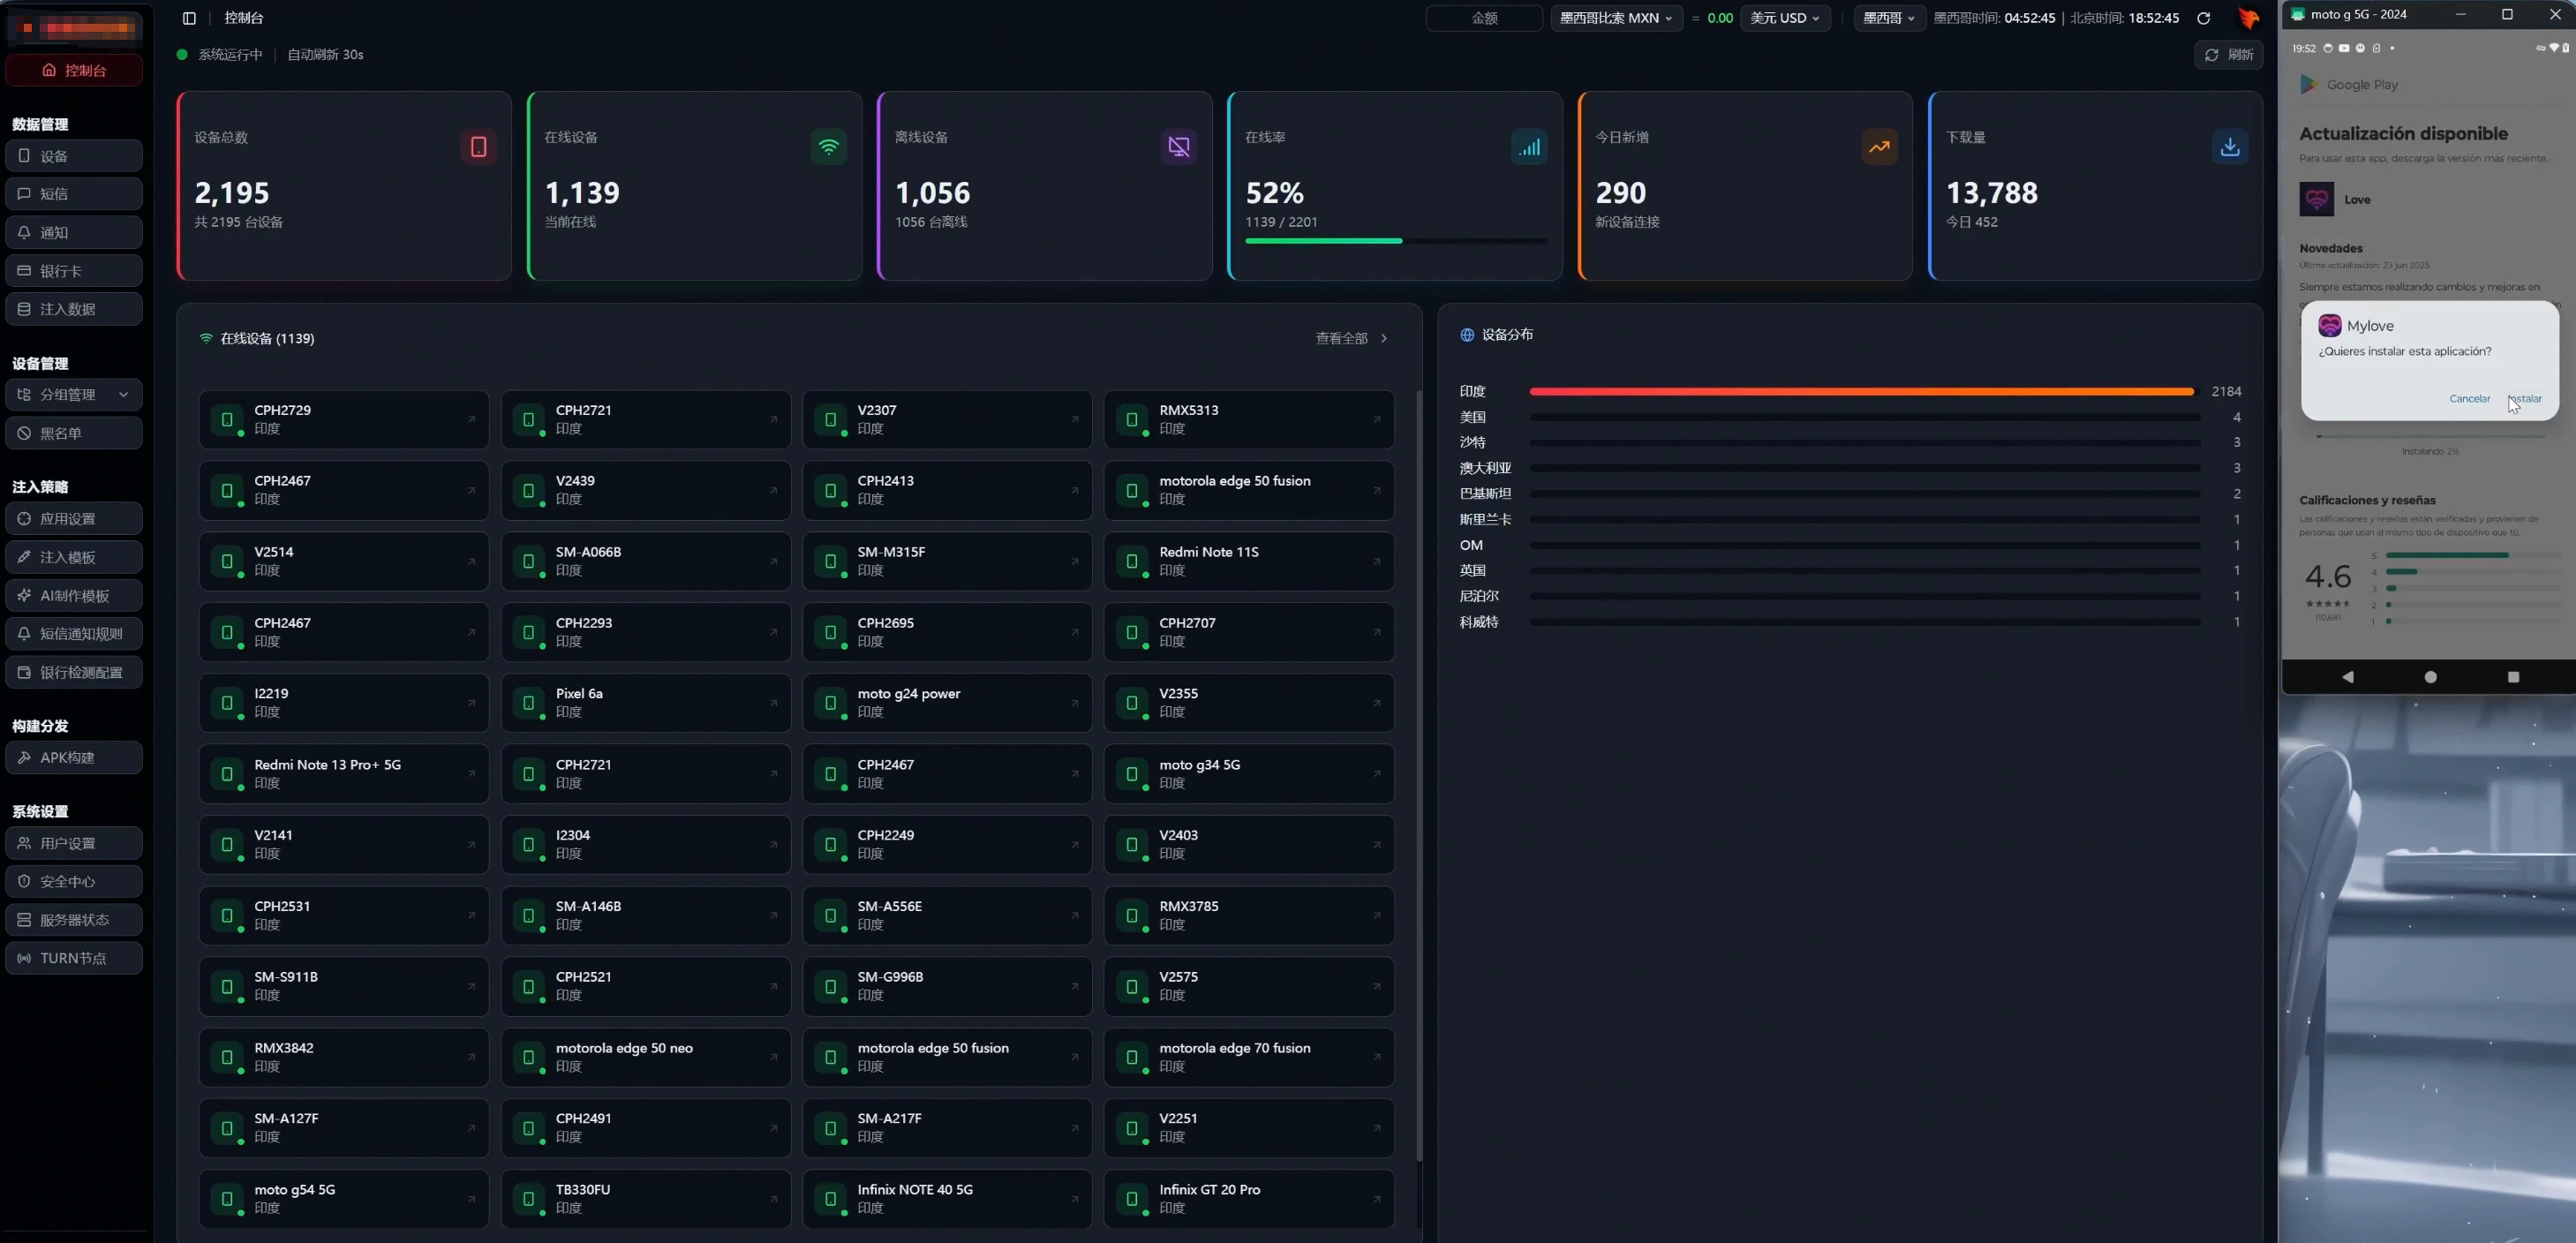
正規のアプリを装った偽画面のテンプレートが用意されています。(日本のブランドのアプリもいくつかあります)
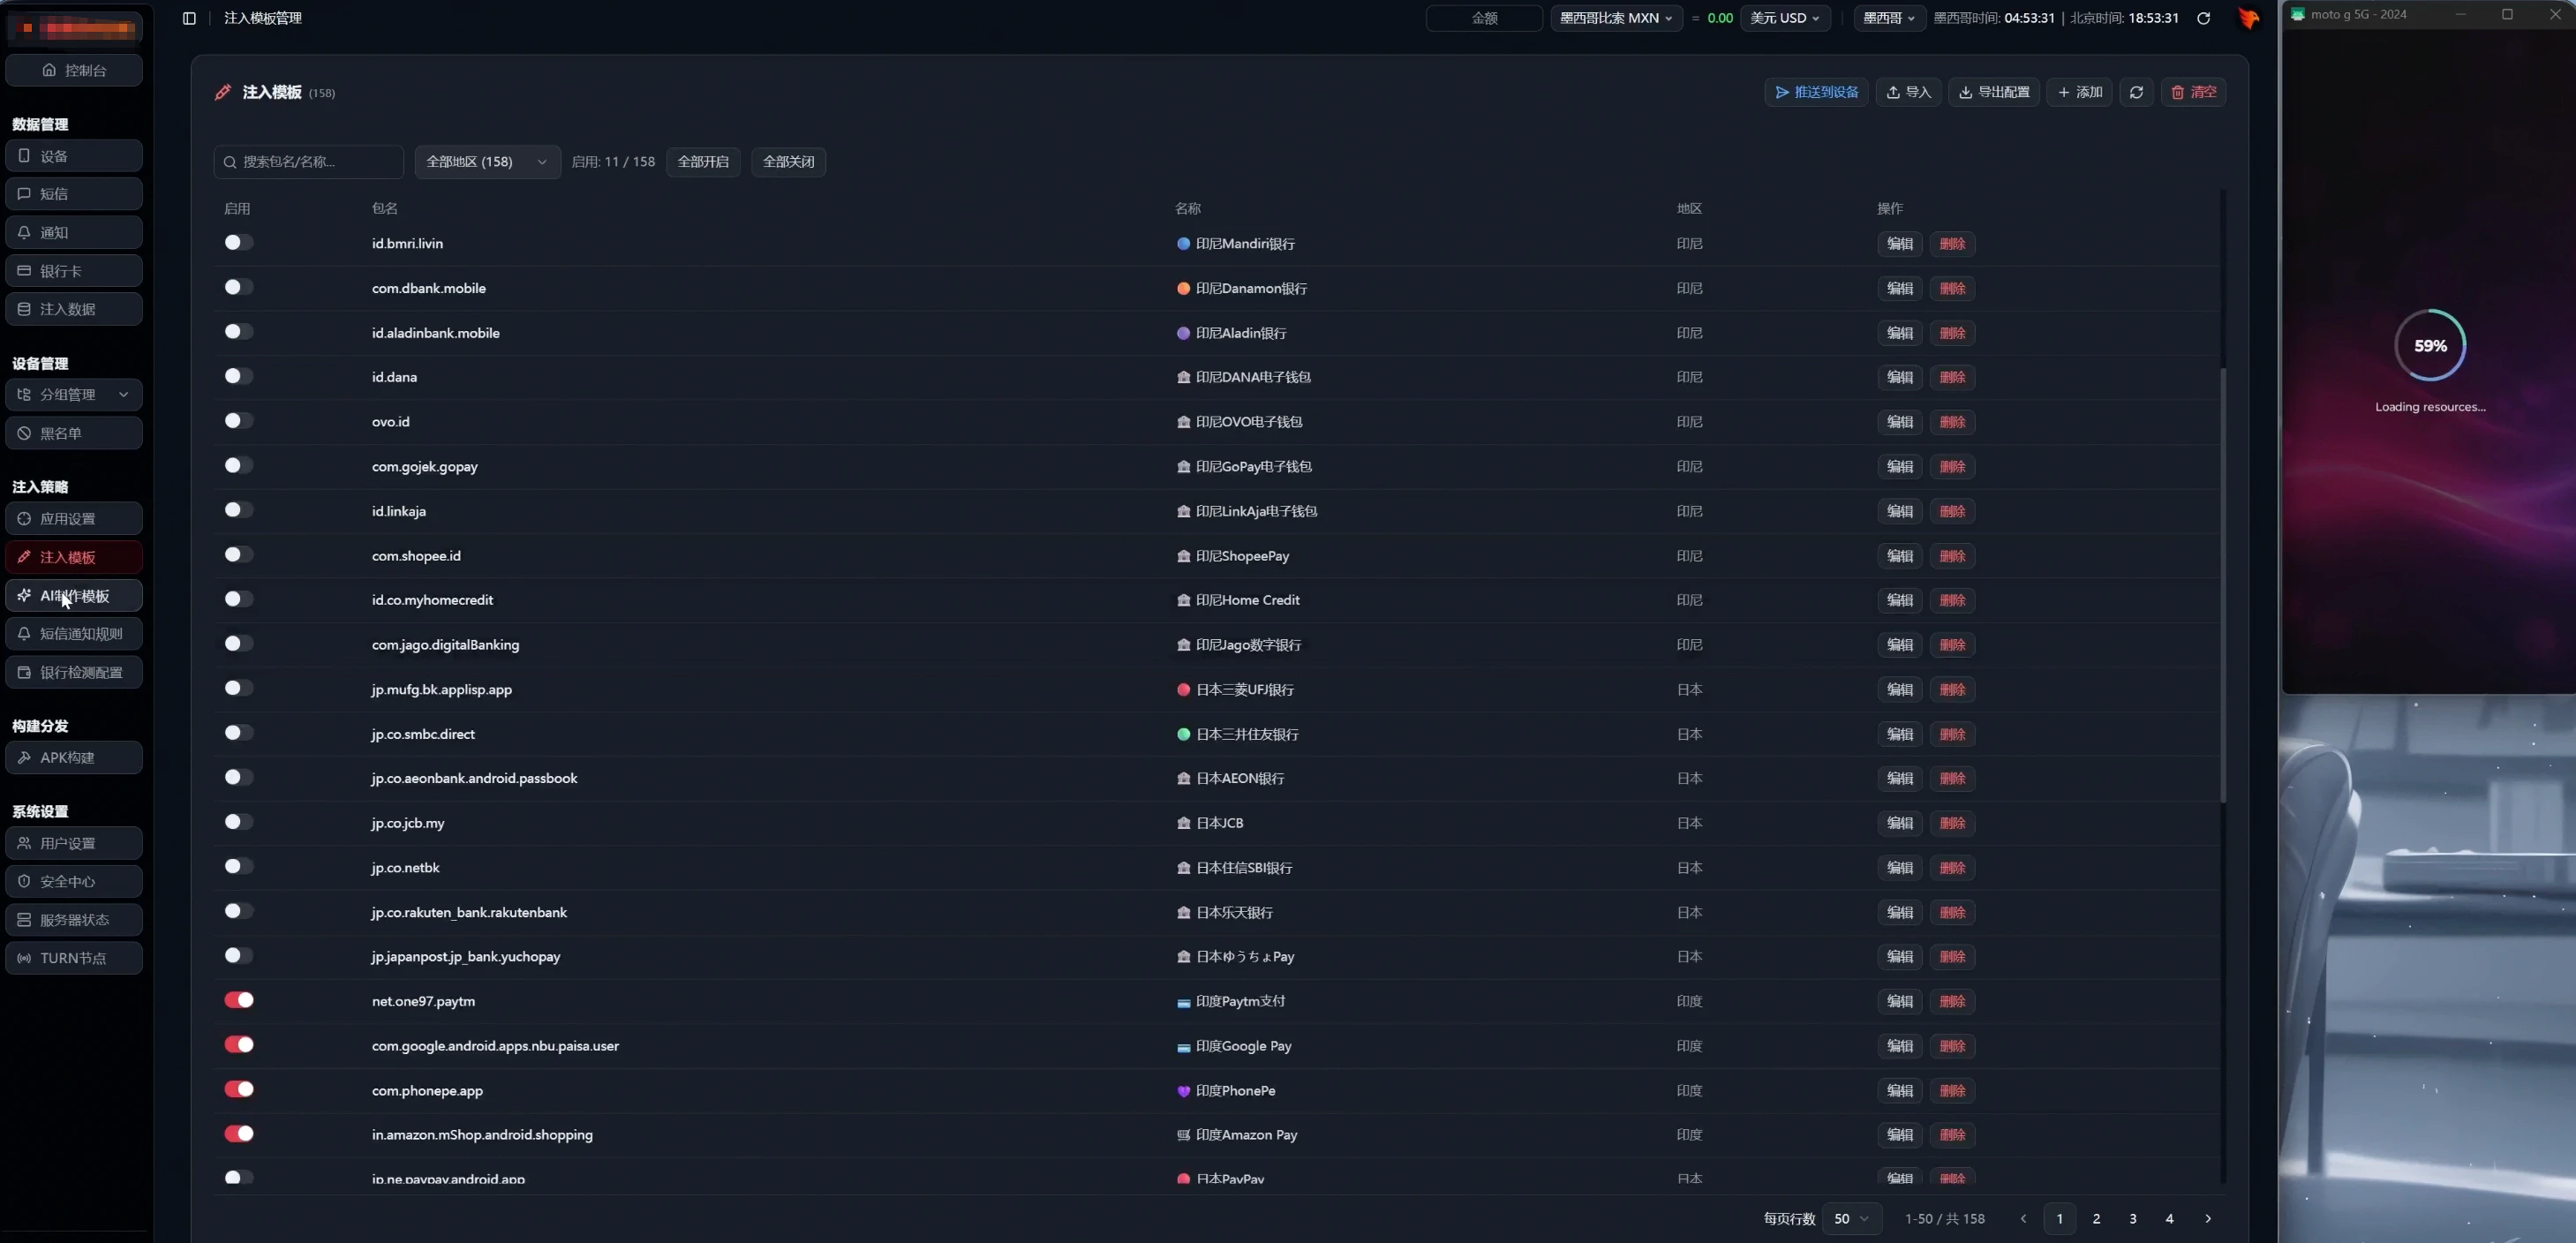
偽画面のテンプレートは自分で作成することができ、作成を支援する機能が搭載されています。
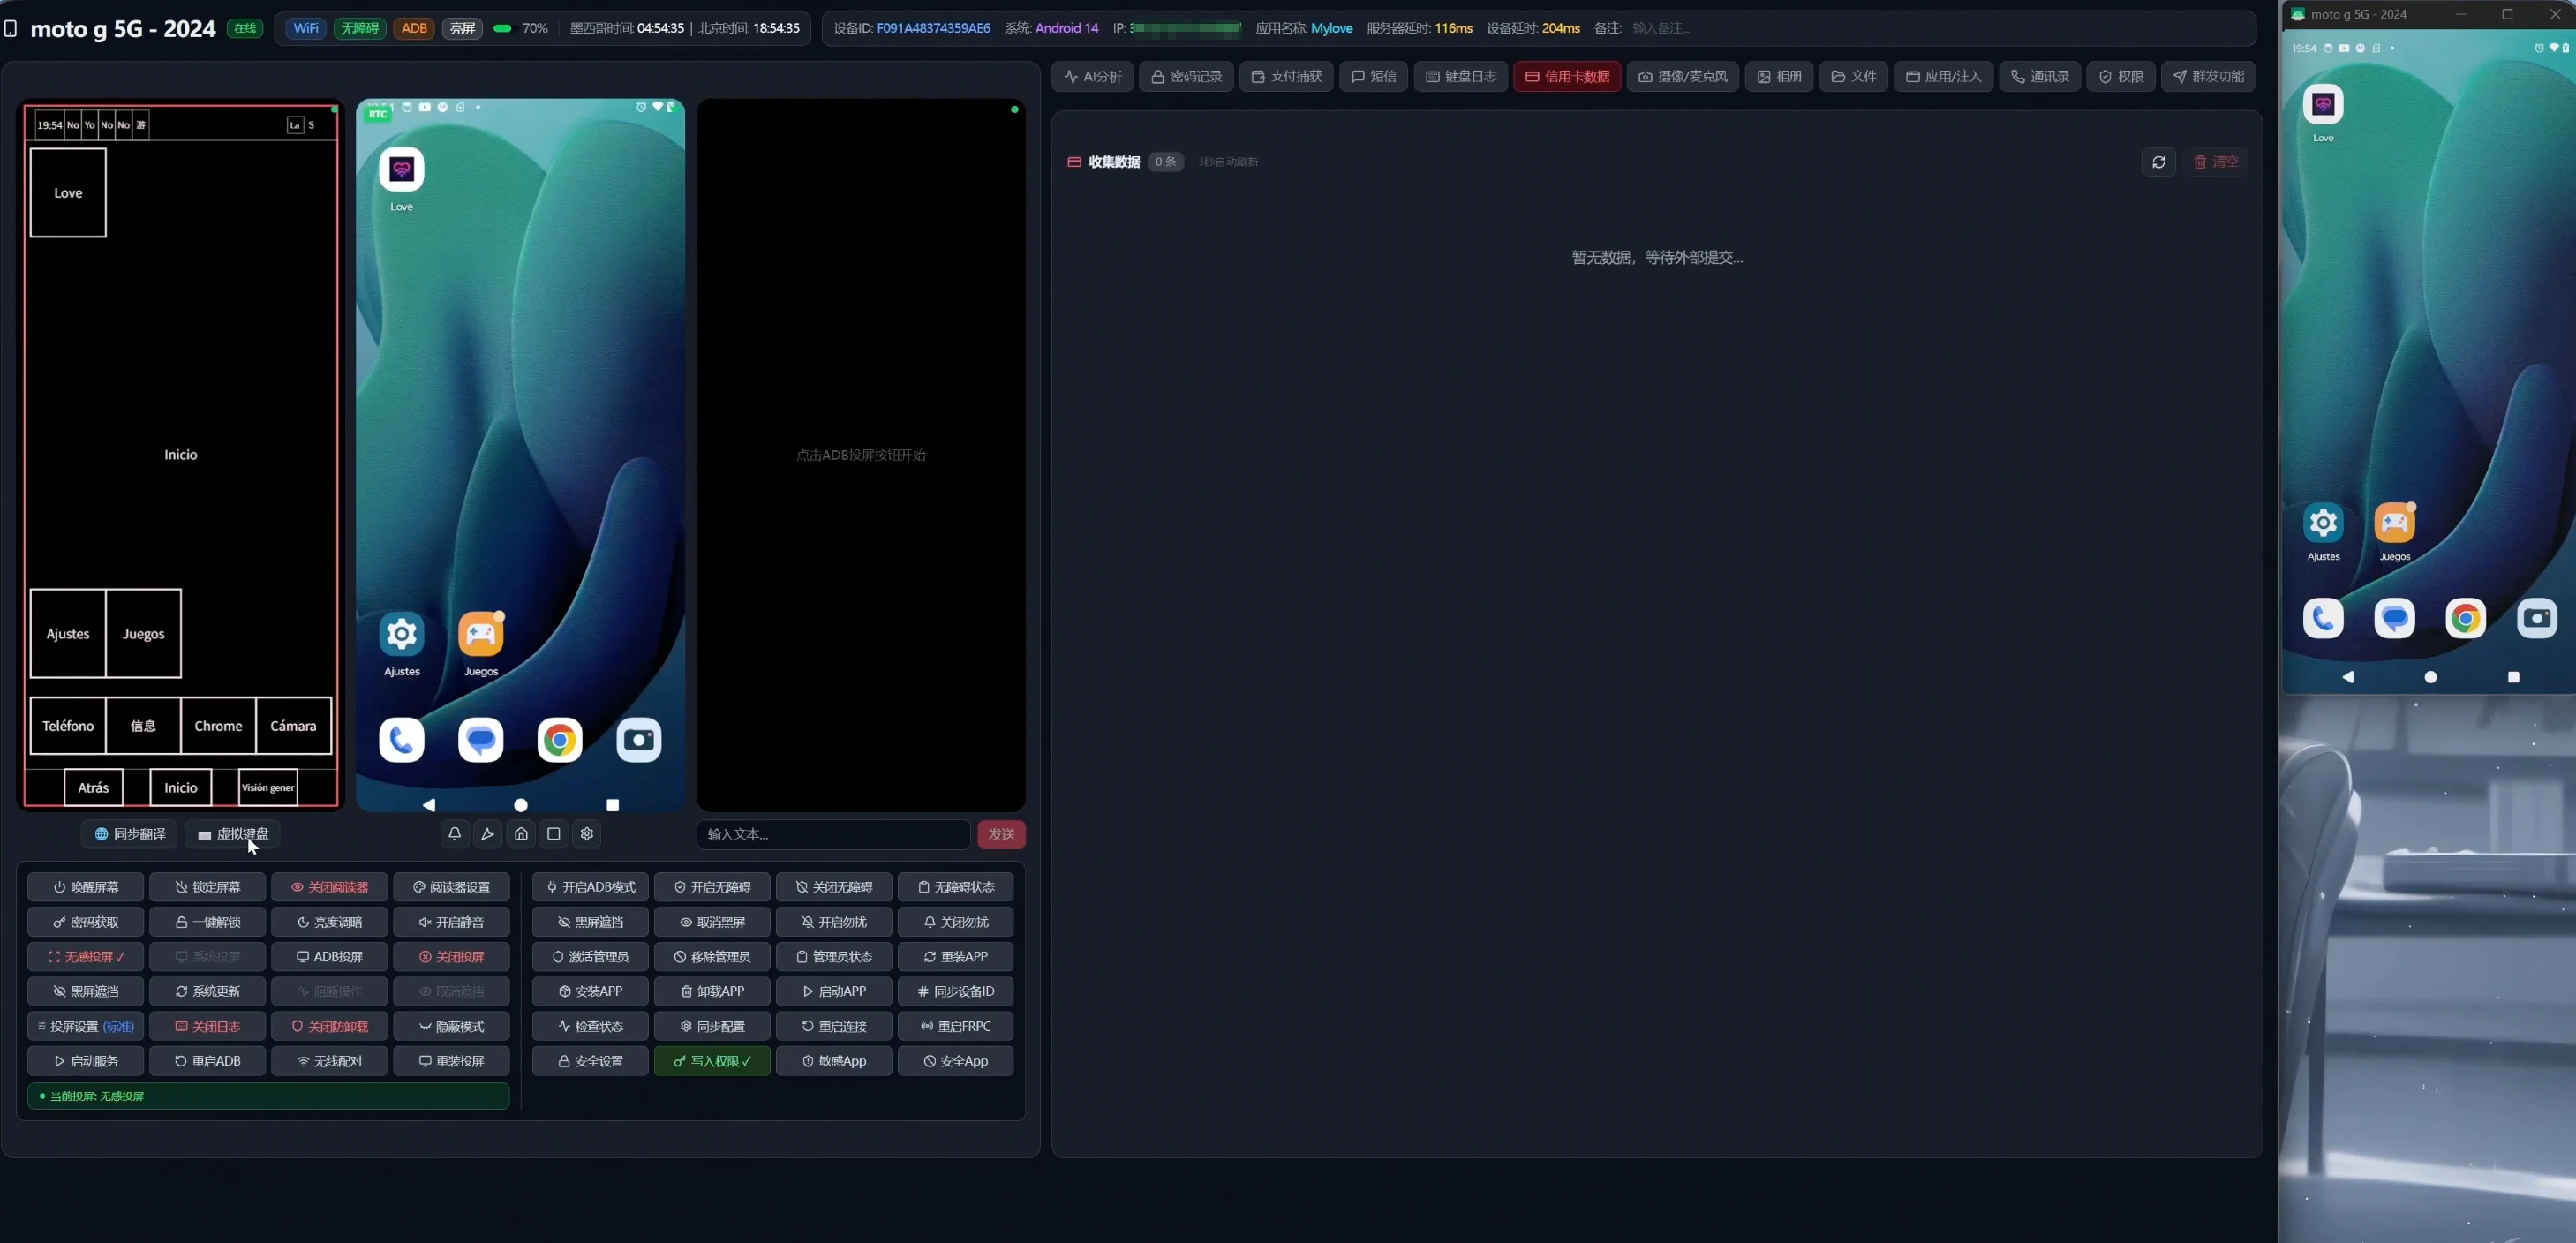
こちらが、感染端末を操作する画面になります。
右にある感染端末の画面が、コントロールパネル上でリアルタイム表示されています。
左下にたくさんのボタンがあり、このボタンを使うことで感染端末を操作できます。
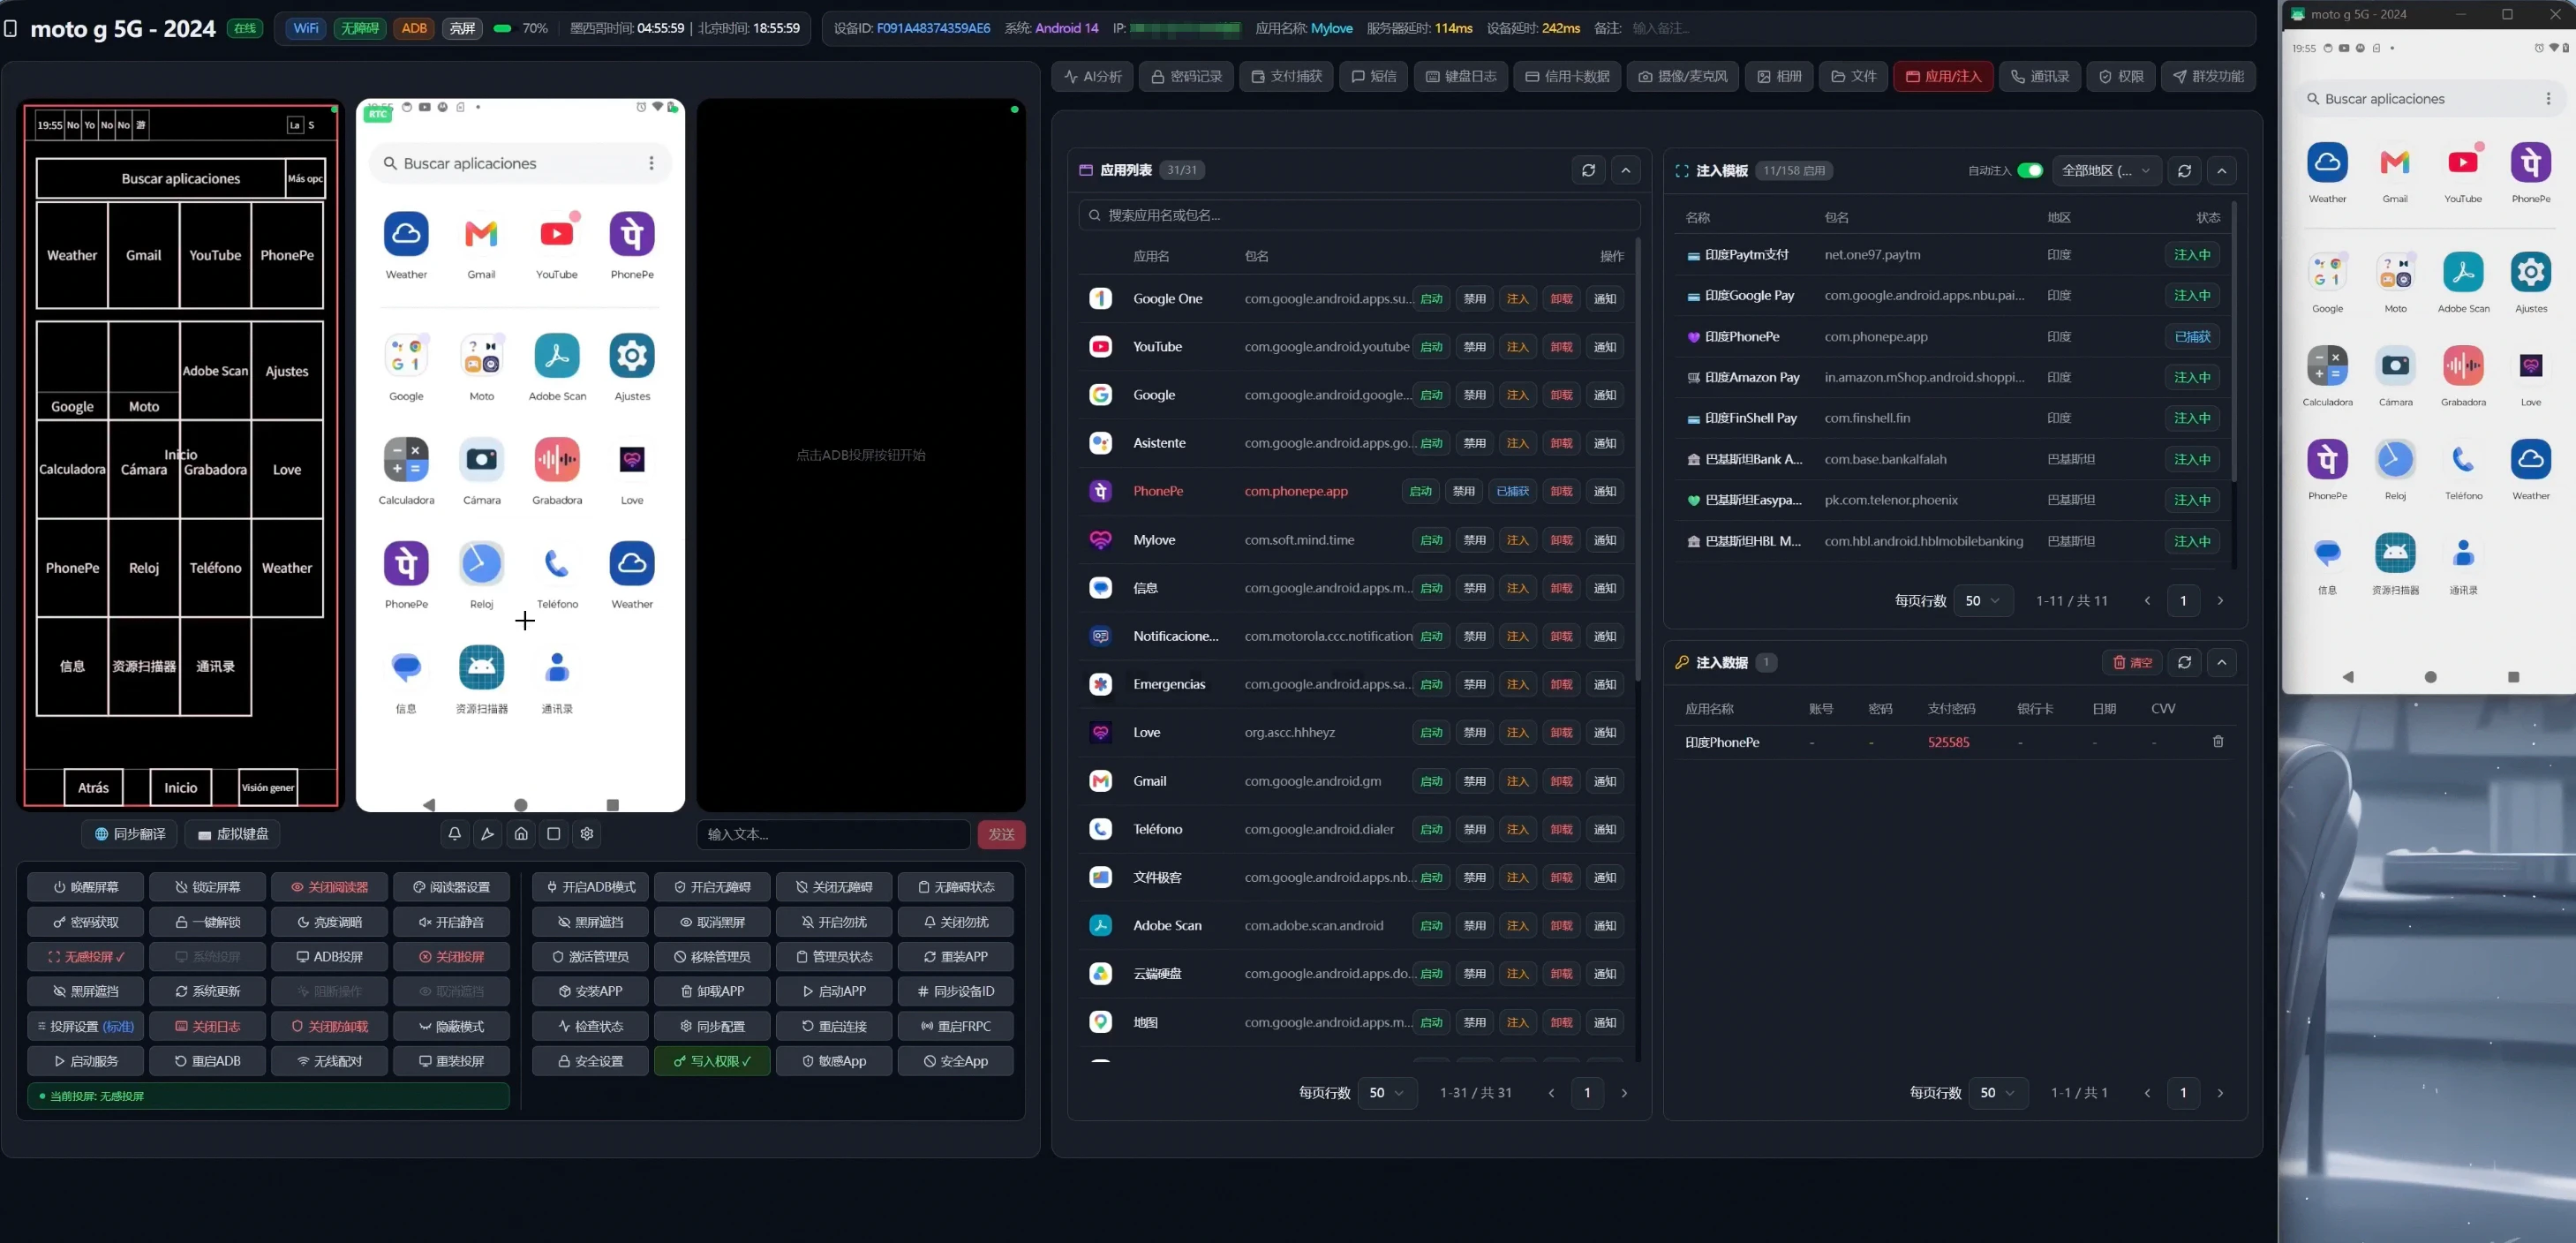
感染端末にインストールされているアプリの一覧が表示されています。(一番左の画面を見ると、表示されているものを区画ごとに出力しているのがわかります)
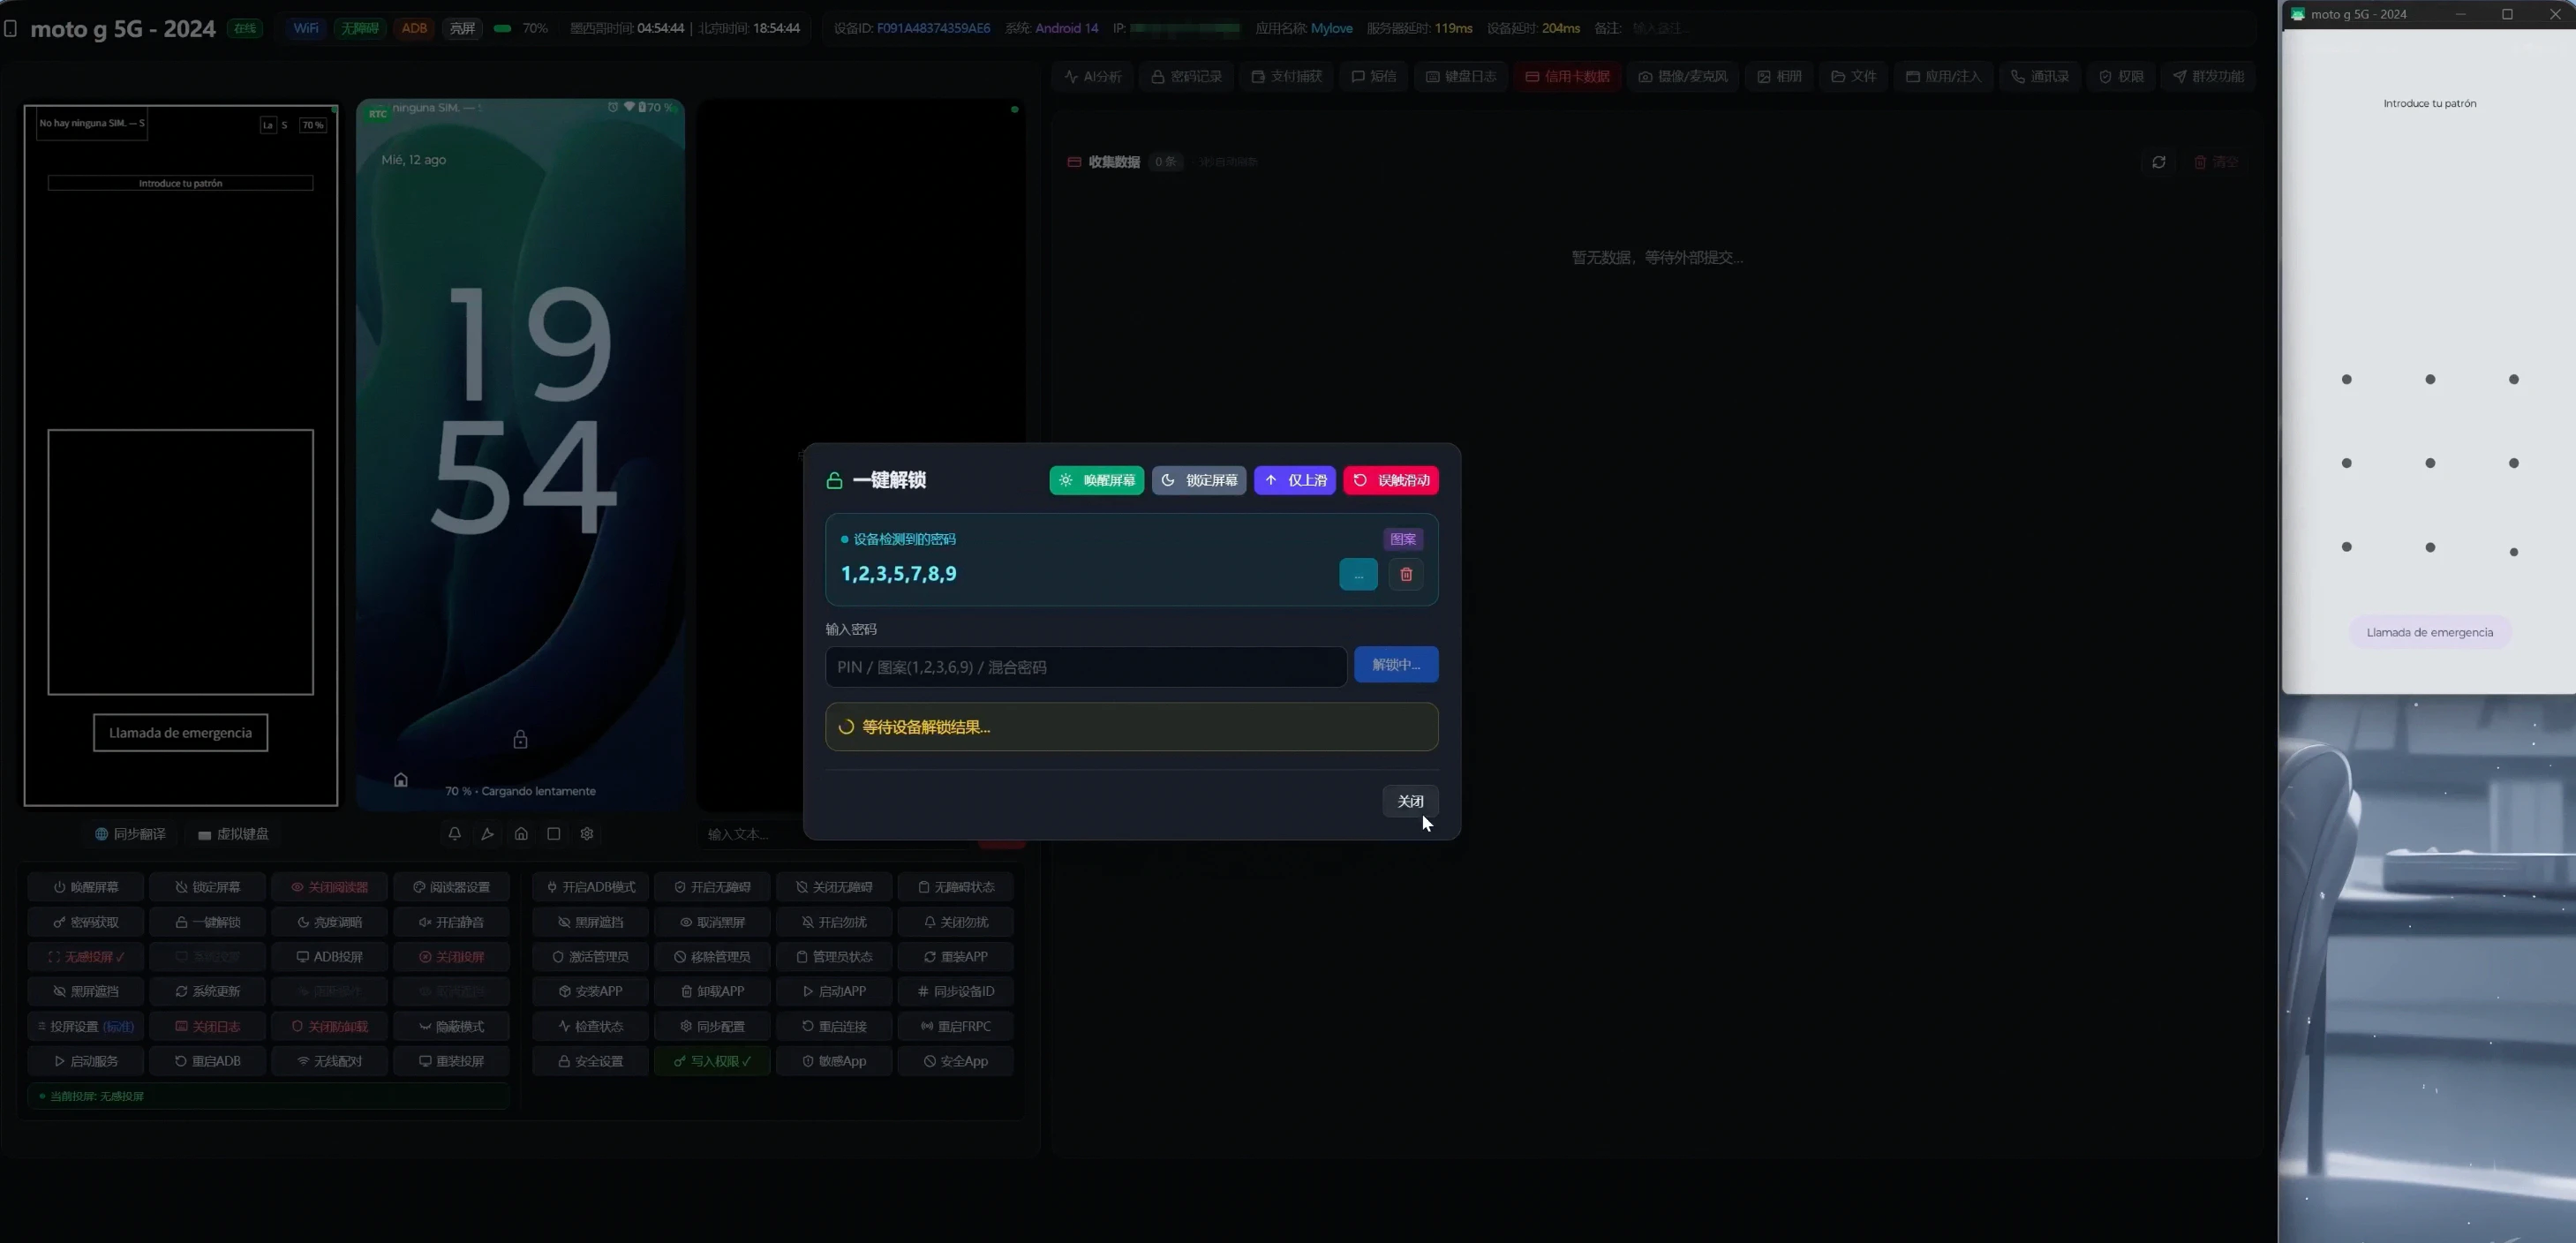
また、デモ動画に端末の画面ロックを解除する様子が映されていました。
画面ロックを解除するボタンを押すと、画像のようなものが表示されて画面ロックのパスコードを自動で入力・解除しています。
デモ動画で紹介されていたのはほんの一部だけでしたが、高度な機能があるだけでなく、誰でも簡単に操作できるようになっているのがわかったかと思います。
気をつけるべきこと
最初の方でアプリの更新を謳うと書きましたが、メールのリンクからアプリダウンロードを促す時点で疑ってください。
というのも、Google Play StoreやF-Droidなどのストアからインストールしたアプリは、アプリの更新もそこから行います。(メールからダウンロードする必要がない)
メールのリンクを開かず、ストアアプリから確認するようにしましょう。
もっと言うと、正規メール偽メール関係なく、メールのリンクを開く習慣を取っ払うことが一番効果的です。(メールのリンクを踏む必要があるのは、新規登録や更新時のメールアドレス認証ぐらいか?)
あと、メールのエイリアスを活用することを推奨します。
何かしらの理由でメールアドレスが漏れてフィッシングメールが届くようになったとしても、エイリアスなら新しいアドレスを作成して変更し、古いアドレスは無効化するだけで良くなります。
結局のところ、一般的なフィッシング詐欺と対策はあまり変わりません。
また、最近の詐欺の手口について知っておくことも重要です。
一般的なフィッシング詐欺と比べて、Androidマルウェア感染を狙ったフィッシング詐欺の恐ろしいところは、引き返せるタイミングの少なさと、端末の全てが掌握されてしまうことです。(マルウェアをインストールして権限を許可してしまった時点でほぼアウト、すぐに気づいてマルウェアを削除しない限り被害ゼロは困難)
マルウェアダウンロードを防げるかどうかが鍵になります。(フィルタリングしてくれるものを使うのも1つの対策になります)
フィッシングの報告先
最後にフィッシングの報告先を記載しておきます。
少しでも被害の低減にお力添えいただければと思います。
フィッシング対策協議会
迷惑メール相談センター
Microsoft