
1.はじめに
本記事はとくとくbbの固定IPでPPPoE(申込編)の続きで具体的な機器の設定について解説する。
IPv6クロスパス ネクスト 8IP接続サービスはクロスパス(Xpass)にて固定IP8を提供するものである。
なお、本記事はかなり特殊環境での設定、つまり変態仕様であることを事前に述べておく。
今回はIPoEの終端ルータとしてIX2215を使った。
YAMAHAのルータと違いluaスクリプトがいらないので設定が楽である。
2. 自宅ネットワーク環境の前提条件
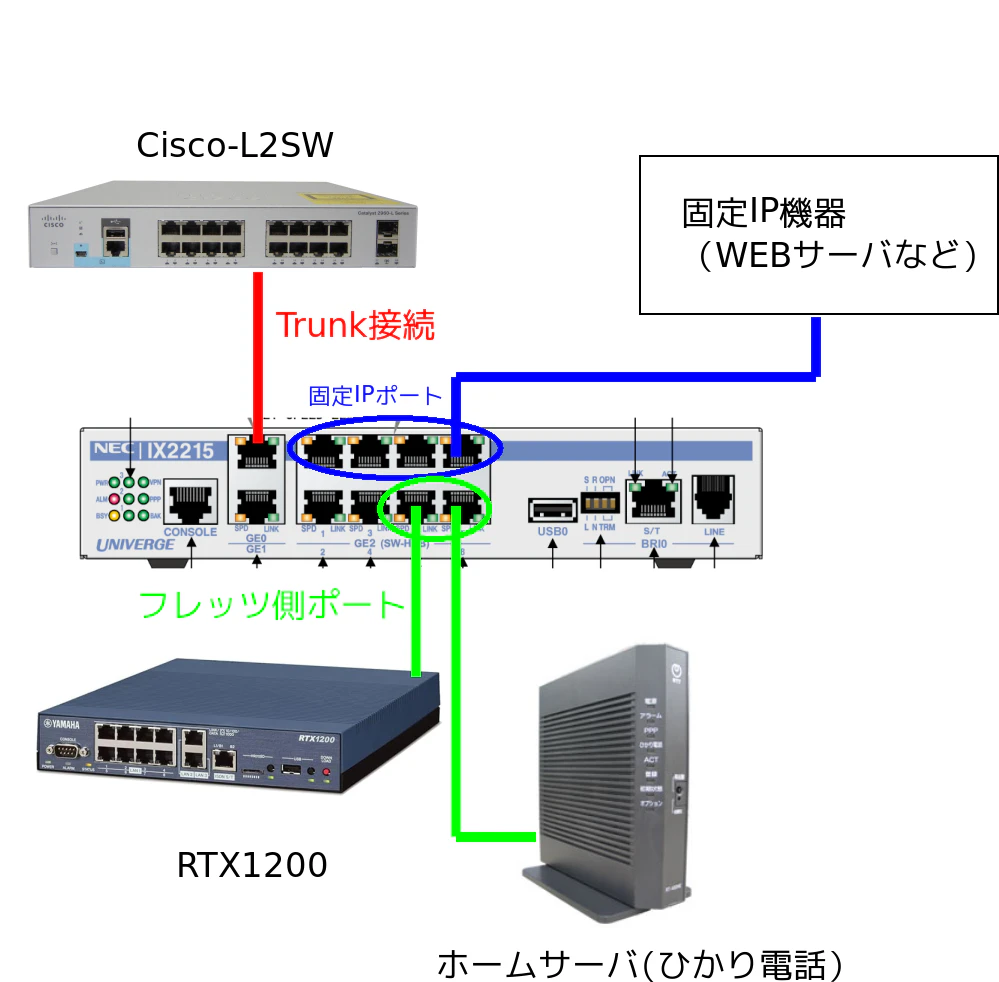
IX2215は、かなり変態的な設定が可能であり、以下のような環境でも対応できた。
-
ひかり電話あり
ただし、ホームサーヴァ(RT-400NE)がありIPoE終端ルータはその下に接続される。
したがってIPv6アドレスはホームサーヴァからもらう方式になるので「IPv6 RA」となる。 -
GE0はタグVLANを使いCisco L2SW(C2960-L)とTrunk接続する。
-
GE1は将来拡張用に予備とする。
-
GE2のスイッチポートは分割して以下の仕様とする。
- 1,3,5,7の各ポートは固定IP側の機器を接続する。
- 6,8の各ポートはフレッツ側の機器を接続する。
現在、PPPoE用のRTX1200があるがホームサーヴァが離れたところにあるため、このポートをHUBの代わりに使用する。 - 2,4の各ポートは予備ポートとする。
基本的にはNECのページにあるクロスパス(Xpass) 「固定IPサービス(固定IP8/IP16契約)」 設定ガイドの設定例1 クロスパス(固定IP8/IP16)の設定 - IPv6 RAを設定を使用すれば良いが、上記の変態設定のため多少(かなり)のアレンジをしている。
NECのページにも書いてあるが、ひかり電話があってもホームサーヴァーの下にルータを接続する場合には設定例2ではなく設定例1を使用すること。
なおセキュリティ設定はこのルータそのものに侵入されない最低限のものにしてある。
固定IP側ポートは更に下位のルータにてセキュリティを厳密に設定してある。
3. 設定
設定は以下である。
ip ufs-cache max-entries 20000
ip ufs-cache enable
ip route default Tunnel0.0
ip dhcp enable
!
ipv6 ufs-cache max-entries 10000
ipv6 ufs-cache enable
ipv6 dhcp enable
!
proxy-dns ip enable
proxy-dns ip request both
!
ddns enable
IPoEを使用するための基本の設定。
interface GigaEthernet0.0
  no ip address
  shutdown

interface GigaEthernet0.10
  encapsulation dot1q 10 tpid 8100
  auto-connect
  ip address 192.168.0.248/24
  ipv6 enable
  ipv6 address autoconfig
  no shutdown
!
interface GigaEthernet0.11
  encapsulation dot1q 11 tpid 8100
  auto-connect
  no ip address
  bridge-group 2
  no shutdown
!
interface GigaEthernet0.12
  encapsulation dot1q 12 tpid 8100
  auto-connect
  ip address 192.168.2.251/24
  no shutdown
GE0のTrunk設定である。
GE0.0にはアドレスは付与しない。
VLANタグは10,11,12とした。
後述するようにGigaEthernet0.11はブリッジ(bridge-group 2)を組んである。
またGigaEthernet0.10はIPv6が疎通できるようにしてある。
device GigaEthernet2
  port 6 mirror-port 2 both
  vlan-group 1 port 1 3 5 7
  vlan-group 2 port 6 8
1,3,5,7の各ポートは固定IP側に6,8の各ポートはフレッツ側に割り振り分割した。
vlan-group 1とすることで固定IP側ポートはGigaEthernet2:1.0で識別される。
また、vlan-group 2とすることでフレッツ側はGigaEthernet2:2.0で識別される。
なお「port 6 mirror-port 2 both」は通常不要である。
(フレッツ側のパケットをキャプチャしたかったのでポート2にミラーしている)
pv6 dhcp client-profile dhcpv6-cl
  information-request
  option-request dns-servers
!
ipv6 dhcp server-profile dhcpv6-sv
  dns-server dhcp

ddns profile d-dns-profile
  url (とくとくbbから指定される)
  query d=(xpassのID)&p=(とくとくbbから指定される)&a=<IP6>&u=(とくとくbbから指定される)
  account (とくとくbbから指定される)
  password plain (とくとくbbから指定される)
  transport ipv6
  notify-interface GigaEthernet2:1.0
  source-interface GigaEthernet2:1.0
  update-interval 10
フレッツ網からIPv6をDHCPでもらうための設定およびダイナミックDNSの設定である。
notify-interfaceおよびsource-interfaceは固定IP側のインターフェース(GigaEthernet2:1.0)を指定する。
interface GigaEthernet2:1.0
  ip address xxx.xxx.xxx.9/29 (とくとくbbから指定されるIPv4の固定アドレスとマスク。8個の場合、マスクは/29)
  ipv6 enable
  ipv6 dhcp server dhcpv6-sv
  ipv6 nd ra enable
  ipv6 nd ra other-config-flag
  no shutdown

interface GigaEthernet2:2.0
  no ip address
  ipv6 enable
  ipv6 dhcp client dhcpv6-cl
  ipv6 traffic-class tos 0
  ipv6 nd proxy GigaEthernet2:1.0 (固定IP側ポート)
  ipv6 filter dhcpv6-list 1 in
  ipv6 filter icmpv6-list 2 in
  ipv6 filter tunnel-list 3 in
  ipv6 filter block-list 100 in
  ipv6 filter dhcpv6-list 1 out
  ipv6 filter icmpv6-list 2 out
  ipv6 filter tunnel-list 3 out
  ipv6 filter dflt-list 100 out
  bridge-group 2
  no shutdown
interface GigaEthernet2:1.0は固定IP側ポートである。
ip addressにはこのルータに対する固定IPのアドレスを記述する。
またセキュリティのためにフィルタの設定もしてある。(NECのページにある設定そのまま)
なおbridge-group 2は後述するホームサーヴァへ到達させるための設定である。
ipv6 access-list block-list deny ip src any dest any
ipv6 access-list dhcpv6-list permit udp src any sport any dest any dport eq 546
ipv6 access-list dhcpv6-list permit udp src any sport any dest any dport eq 547
ipv6 access-list icmpv6-list permit icmp src any dest any
ipv6 access-list tunnel-list permit 4 src any dest any
ipv6 access-list other-list permit ip src any dest any
ipv6 access-list dynamic cache 65535
ipv6 access-list dynamic dflt-list access other-list
NECのページそのままであるが環境にあわせて適宜に追加をすること。
interface Tunnel0.0
  tunnel mode 4-over-6
  tunnel destination (とくとくbbから指定されるトンネルサーバのIPv6アドレス)
  tunnel source GigaEthernet2:1.0
  ip unnumbered GigaEthernet2:1.0
  ip tcp adjust-mss auto
  ip filter deny 2 in
  ip filter all-pass 100 in
  ip filter all-pass 100 out
  no shutdown
トンネルのインターフェースはGigaEthernet2:1.0とする。
またIPv4のセキュリティのためフィルタ設定をしている。
4.ホームサーヴァにアクセスする設定
ホームサーヴァがフレッツ側にあるのでWEBブラウザなどで管理したりIP電話を使用する
なら必要である。
ip route 192.168.1.1/32 GigaEthernet2:2.0

interface BVI1
  ip address 192.168.1.3/24
  bridge-group 2
  no shutdown

bridge irb enable
no bridge 2 bridge ipv6
上記以外にGigaEthernet2:2.0およびGE0:0.11にはブリッジする設定を入れておくこと。(前述の設定を参照のこと)
今回は「bridge-group 2」として設定してある。
またホームサーヴァ(192.168.1.1)はフレッツ側I/F(GigaEthernet2:2.0)にあるのでip routeで経路を向けておく。
またブッリジ2はIPv4だけ通したいのでIPv6を遮断している。(no bridge 2 bridge ipv6)
5.おまけ
ip access-list all-pass permit ip src any dest any
ip access-list deny deny tcp src any sport any dest any dport eq 23
ip access-list deny deny tcp src any sport any dest xxx.xxx.xxx.9/32 dport eq 80
ip access-list deny deny tcp src any sport any dest xxx.xxx.xxx.9/32 dport eq 443
ip access-list deny deny tcp src any sport any dest xxx.xxx.xxx.9/32 dport eq 22
ip access-list deny deny udp src any sport any dest xxx.xxx.xxx.9/32 dport eq 53
ip access-list deny deny tcp src any sport any dest xxx.xxx.xxx.9/32 dport eq 53
IPv4に関しての最低限の設定例である。実際にはもっと設定してある。
本ルータの固定IP宛の80,443,22,53は拒絶する設定にしてある。
下位ルータの固定IPアドレスについても不要なポートはここで拒絶しておくとよい。
logging buffered 262144
logging subsystem dns error
logging subsystem env warn
logging subsystem eth warn
logging subsystem flt error
logging subsystem ipwc notice
logging subsystem mflt warn
logging subsystem ntp warn
logging timestamp datetime
監視やデバッグのためこのような設定にしてある。
watch-group monitor-internet 10
  event 10 ip reach-host 1.1.1.1
  action 20 turn-BAK-LED-on
  probe-counter variance 3
  probe-timer variance 60

network-monitor monitor-internet enable
IPoEの正常性をLEDで確認できるので意外と便利である。