
JANOG49 NETCON にて出題した「Routingカテゴリの問題名 Routing-2 (20点) 」について解説します。
問題文
弊社は新規ビジネスを目的とした組織改変により、B部署をB01部、B02部に分割しました。
アドレスリソースに十分な余裕があったため、払い出し済みのアドレス帯を再分割し流用する方針となり、
オフィス内のネットワーク機器の設定変更を行いました。
しかし、設定を変更後、新設部署からDCにあるサーバへの通信が出来ないとの申告がありました。
あなたには、通信に関係する全ての設備へのアクセス許可が下りたので、設定修正とともに、
今回の設定変更計画のどこに問題があったのかを報告してほしいです。
なお、既存部署であるA01部へは、ネットワークメンテナンスを目的とした通信断は黙認してもらっています。
補足事項
もともと払いだされていたアドレス帯及び、通信先のサーバ(SV)のアドレスは下記の通りである。
A部: 192.168.10.0/28
B部: 192.168.20.0/28
SV: 192.168.0.1
・ゴール
図の「PC_XX」のいずれからも「SV」へのPing疎通が成功すること。
・解答事項
1.設定を修正した機器名と投入したconfig
2.「PC_XX」のいずれからも「SV」へのPing疎通ができているログ
3.通信ができなかった理由
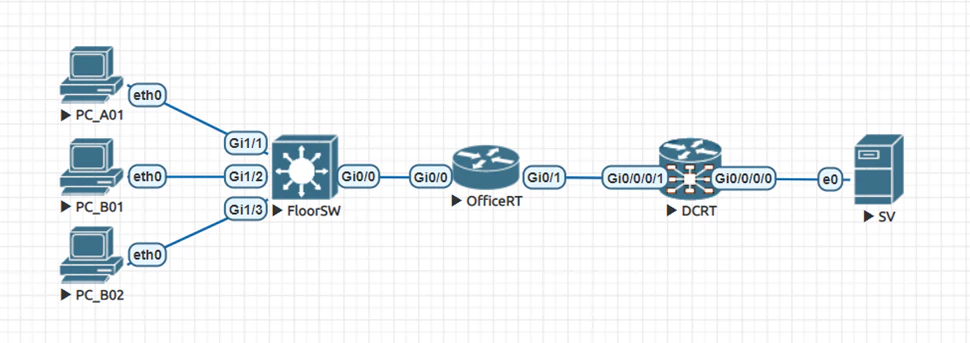
・NW機器の初期状態config
FloorSW
hostname FloorSW
clock timezone JST 9
interface Vlan 100
description ## For PC_A01 ##
no shutdown
interface Vlan 200
description ## For PC_B01 ##
no shutdown
interface Vlan 300
description ## For PC_B02 ##
no shutdown
interface GigabitEthernet 1/1
description ## To PC_A01 ##
switchport mode access
switchport access vlan 100
interface GigabitEthernet 1/2
description ## To PC_B01 ##
switchport mode access
switchport access vlan 200
interface GigabitEthernet 1/3
description ## To PC_B02 ##
switchport mode access
switchport access vlan 300
interface GigabitEthernet 0/0
description ## To OfficeRT Gi0/0 ##
switchport trunk encapsulation dot1q
switchport mode trunk
switchport trunk allowed vlan 100,200,300
OfficeRT
hostname OfficeRT
clock timezone JST 9
interface GigabitEthernet 0/0
description ## To FloorSW Gi0/0 ##
no shutdown
interface GigabitEthernet 0/0.100
description ## For PC_A01 ##
encapsulation dot1Q 100
ip address 192.168.10.14 255.255.255.240
interface GigabitEthernet 0/0.200
description ## For PC_B01 ##
encapsulation dot1Q 200
ip address 192.168.20.6 255.255.255.248
interface GigabitEthernet 0/0.300
description ## For PC_B02 ##
encapsulation dot1Q 300
ip address 192.168.20.14 255.255.255.248
interface GigabitEthernet 0/1
description ## To DCRT Gi0/0/0/1 ##
no shutdown
ip address 192.168.100.1 255.255.255.252
router ospf 1
network 192.168.10.0 0.0.0.15 area 100
network 192.168.20.0 0.0.0.7 area 100
network 192.168.20.8 0.0.0.7 area 100
network 192.168.100.0 0.0.0.3 area 1
hostname DCRT
clock timezone JST 9
interface GigabitEthernet 0/0/0/0
description ## To SV ##
no shutdown
ipv4 address 192.168.0.2/30
interface GigabitEthernet 0/0/0/1
description ## To OfficeRT Gi0/1 ##
no shutdown
ipv4 address 192.168.100.2/30

prefix-set List_Office
## restriction eq ##
192.168.10.0/28 eq 28,
192.168.20.0/28 eq 28
end-set

route-policy Policy_Office
if destination in List_Office then pass else drop endif
end-policy

router ospf ToOffice
area 100
distribute-list route-policy Policy_Office in
interface GigabitEthernet 0/0/0/1
interface GigabitEthernet 0/0/0/0
問題解説
この問題はprefix-setとroute-policyを利用した経路制御(ルートフィルタリング)を行った際に発生した問題です。
prefix-setは単体で機能するものではなく、フィルタリング対象のセグメントを指定することが出来ます。
また、プレフィックス長に対し以下の条件を付けることで、柔軟にセグメントを指定できます。
ge:greater than(以上)
le:less than(以下)
eq:equal(等しい)
prefix-set を利用したroute-policy を使用してルートフィルタリングを行うと、設定した条件に基づいて、経路の広報や受信等の処理ができます。
今回の問題では、DCRTがOSPFで受信するセグメントを制限しており、プレフィックス長が完全一致するもののみを受信していました。
加えて、オフィス側で既存のセグメント「/28」を「/29」に分割した結果、プレフィックス長が変化したセグメントを受信できなくなっていました。
よって、解答としては、prefix-set 「List_Office」内が
192.168.10.0/28 eq 28,
192.168.20.0/28 eq 28
となっていたところを
192.168.10.0/28 eq 28,
192.168.20.0/29 eq 29,
192.168.20.8/29 eq 29
に修正する必要がありました。
トラブルシューティングをする際は、設定変更をした機器に設定誤りがあると睨んで確認することも必要ですが、対向側にある機器の設定が通信に影響している可能性も考慮する必要があります。
被疑箇所を決めつけないことが、原因の早期発見につながります。
問題解答例
採点基準は、「解答事項」の
"2."を満たせていれば50%
"1."と"3."を満たせていれば50%
でした。
1.設定を修正した機器名と投入したconfig
ホスト名:「DCRT」
投入したconfig:
prefix-set List_Office
## restriction eq ##
192.168.10.0/28 eq 28,
192.168.20.0/29 eq 29,
192.168.20.8/29 eq 29
end-set
2.「PC_XX」のいずれからも「SV」へのPing疎通ができているログ
ログべた貼りで問題なし
3.通信ができなかった理由
「DCRT」内のprefix-set(List_Office)が被疑箇所である旨の記載