
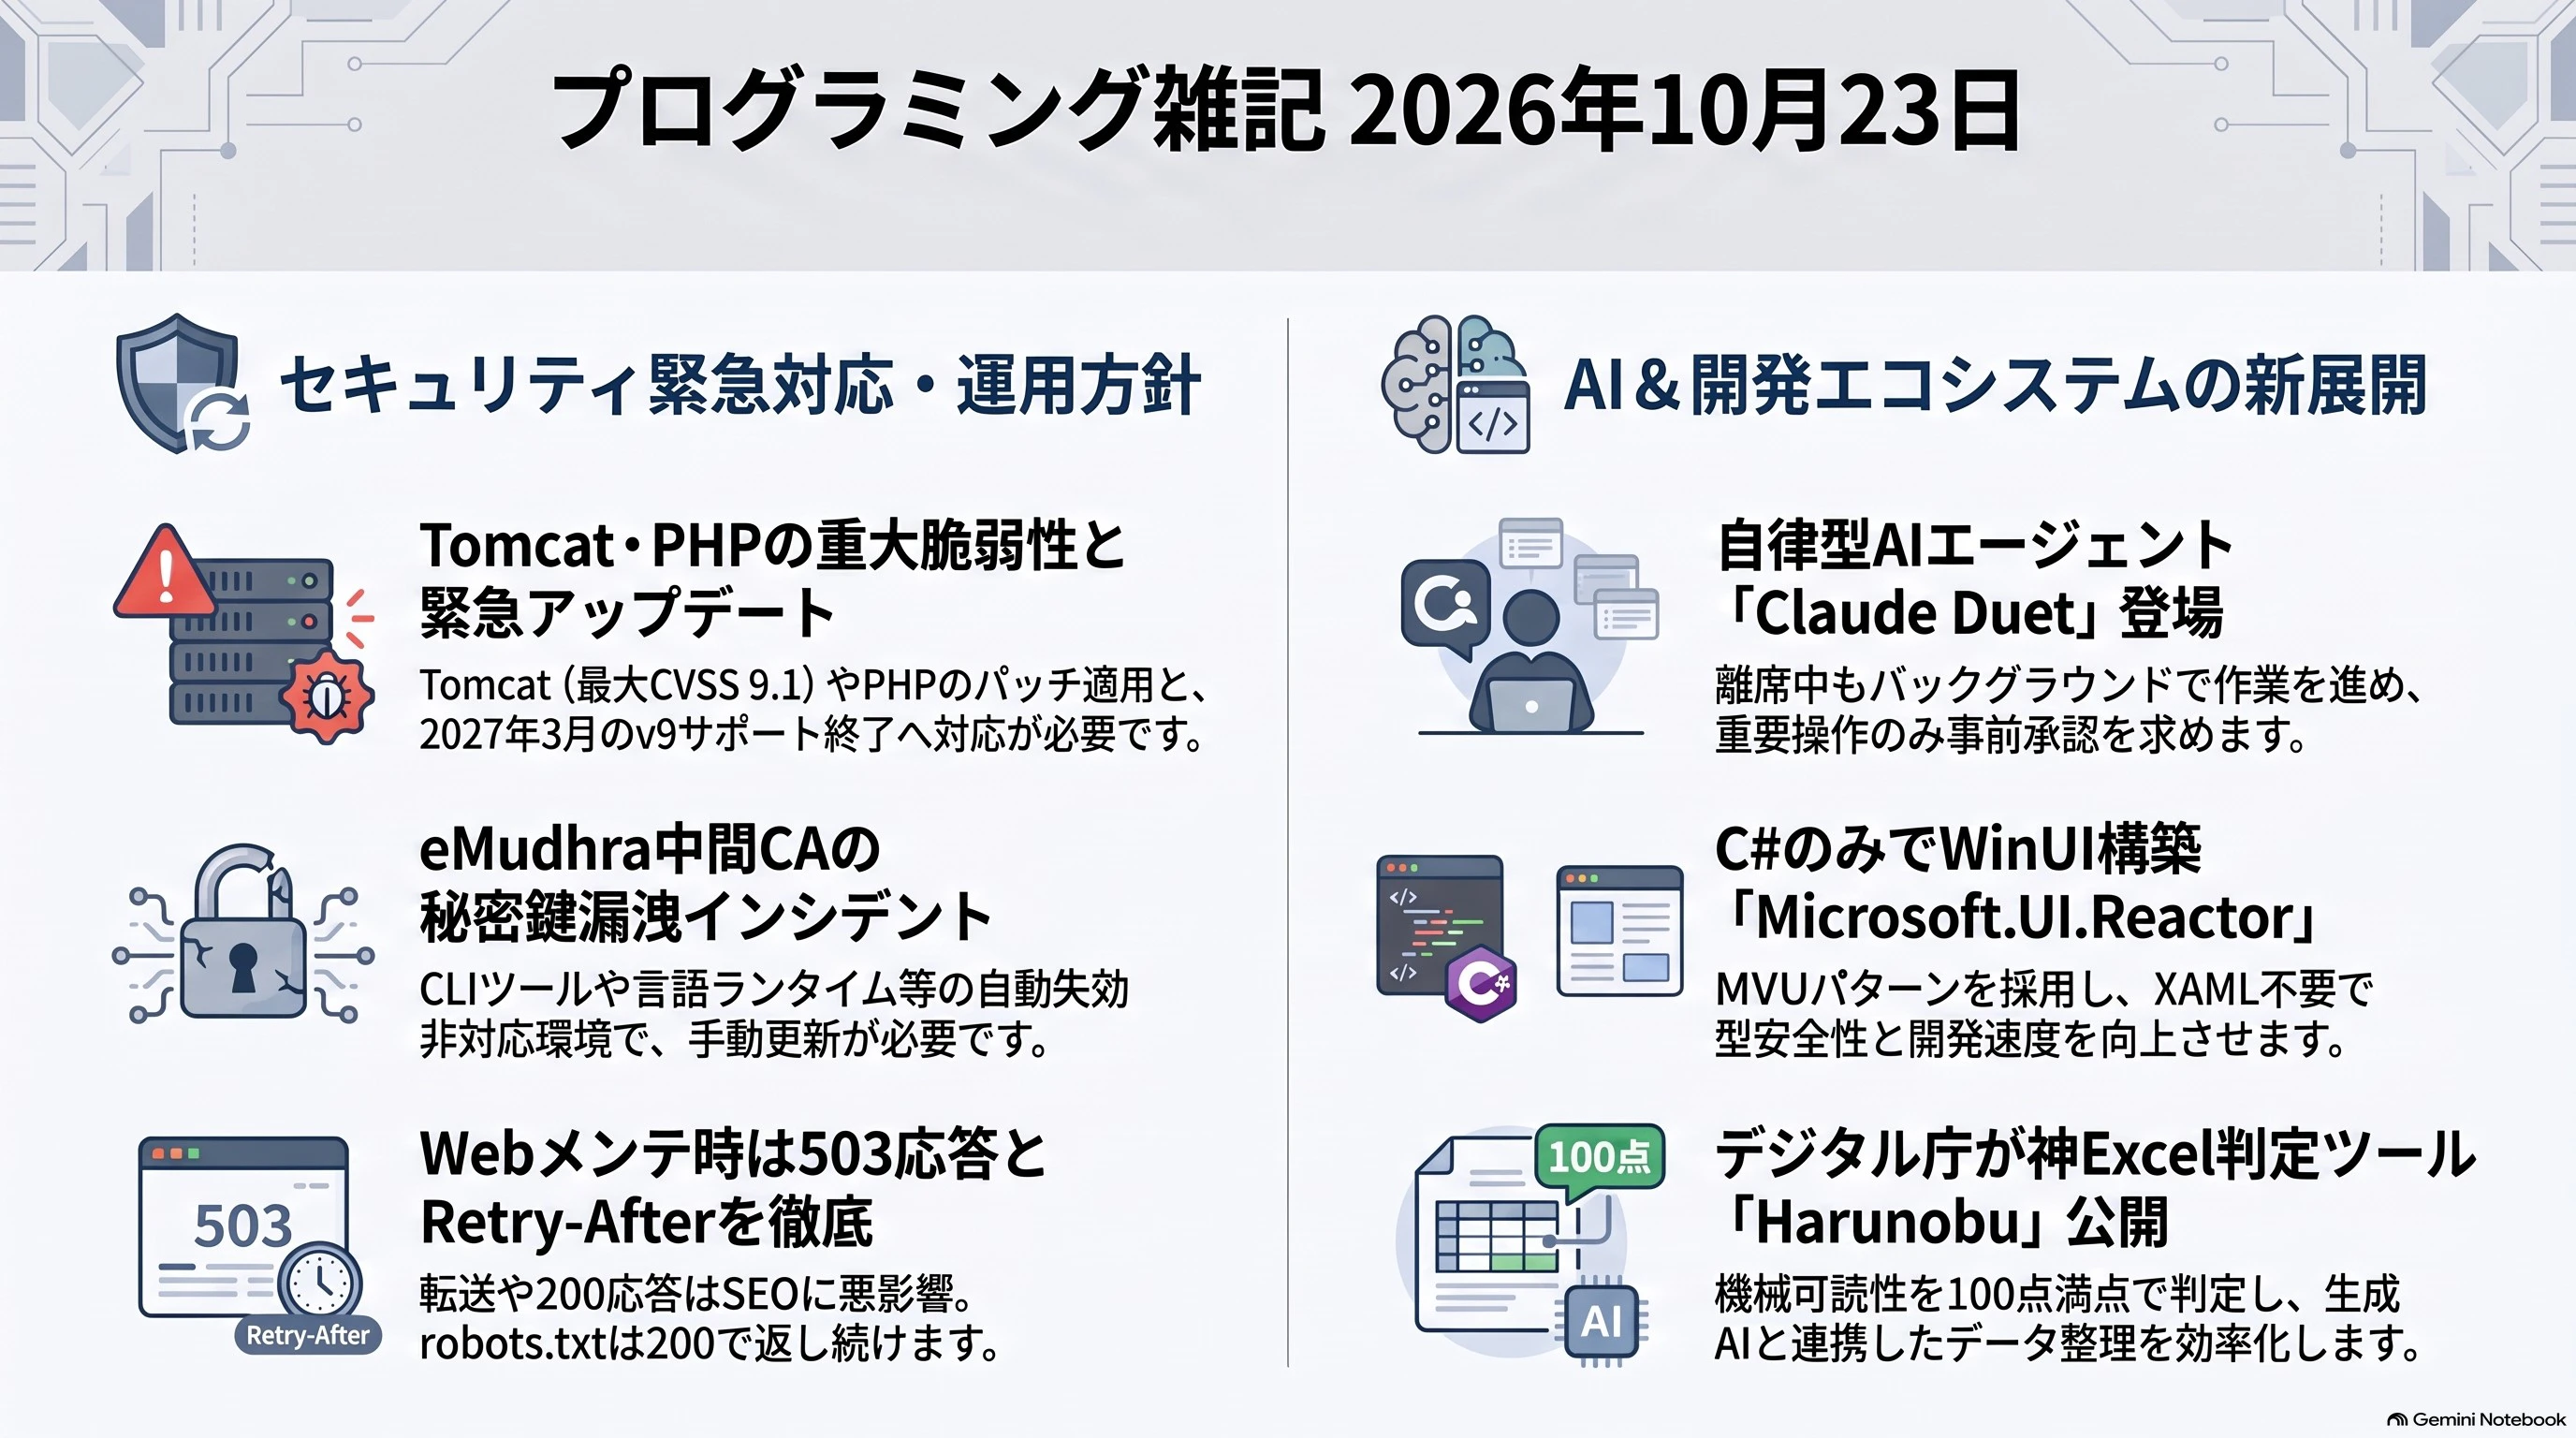
今日もネットで見つけた、個人的に気になった技術ニュースや記事を厳選して紹介します。ご意見や補足があればコメントで教えていただけると嬉しいです。
セキュリティ
Apache Software Foundationは、「Apache Tomcat」のv9、v10、v11系統に全8件の脆弱性が存在することを明らかにしました。深刻度は最大でCVSS 9.1(CRITICAL)に達します。
これらの脆弱性は、修正版となるv9.0.123、v10.1.61、v11.0.27へアップデートすることで対処可能です。なお、v9.0系統は2027年3月末でサポート終了予定となっています。
Webサイトのメンテナンス時には、元のURLのまま503ステータスコードを返し、一時停止中であることをGoogleに正しく伝える必要があります。別URLへの転送や200、403の返却は検索インデックスに悪影響を与えます。
また、robots.txtまで503にしてしまうとサイト全体のクロールが停止するため、通常どおり200で返し続ける設定が必須です。あわせてRetry-Afterヘッダーを付与し、長期間停止させない運用が求められます。
米OpenAIは、プログラミング言語「PHP」の脆弱性を同社のAIモデルを活用して発見したと発表しました。セキュリティ企業のCalifやWizがGPT-5.6 SolやGemini 4 Argonなどを用いて特定し、修正版の公開に至っています。
OpenAIは攻撃者よりも先に対処できたとする一方、悪用のリスクも指摘しており、今後数カ月で同様の発見が急増すると予測しています。今後は支援や対策枠組みの構築を進める方針です。
認証局「eMudhra」の中間CA証明書8件において、秘密鍵の生成不備により秘密鍵が外部から復元可能となるインシデントが発生しました。この影響により、悪意ある第三者が任意のWebサイトやサービスをなりすましで偽装できるリスクが生じています。
Google、Mozilla、Apple、Microsoftなどの主要ブラウザやプラットフォームでは既に対策が講じられ、失効情報の配信により該当証明書のブロックが完了しています。しかし、証明書の透明性(CT)を検証せず、失効情報を自動取得しないコマンドラインツールや開発言語のランタイム環境、各種OSの証明書ストアでは、依然として影響を受ける可能性があります。
現在、各ディストリビューションやライブラリ向けに修正パッケージが順次リリースされています。ユーザーはOSやブラウザ、依存パッケージを最新版へ速やかにアップデートすることが求められています。
感想
各プラットフォームでの対応へのリンクがあります。
PHPの深刻な脆弱性「PHP2Shell」に伴う緊急リリース(PHP 8.5.12)に対し、pixivはKubernetesへの移行直後ながら、パッチ公開から約30分でメンテナンスを解除しました。
公式Dockerイメージの配布遅延やアクセス集中を想定し、ソースコードから自前で即座にビルドできる構成を事前に準備しました。ビルド面では、高性能なCI用ノードや常駐BuildKitによるNVMeキャッシュの活用、Dockerfileの最適化により、数GBのイメージのフルビルドを約6分で完了させています。
デプロイ時は、LAN内のregistry proxyを経由することでNAT Gatewayの輻輳を防ぎ、200GB弱のイメージを5分以内に配布しました。
一部エンドポイントの対応漏れやPECLの不安定化といった課題も生じましたが、事前のリソース増強や運用の工夫により迅速な復旧を実現しました。
感想
結局セキュリティ対策は組織と仕組み作りが大事。
プログラミング
.NET
2026年10月22日付けの.NET関連の更新情報をまとめたニュース記事です。
.NET 10・9・8の各サービスリリース更新に加え、ツールチェーンマネージャー「dotnetup」や「.NET 11 RC2」の発表、WinUIアプリ向けのC#ファーストフレームワーク「Microsoft.UI.Reactor」などが紹介されています。
その他にも、開発ツール関連の最新動向や各種ライブラリのリリース、コミュニティによる技術記事が多数取り上げられています。
Microsoftは、WinUIデスクトップアプリをC#のみで構築できる実験的フレームワーク「Microsoft.UI.Reactor」を発表しました。従来のXAMLやMVVMパターンとは異なり、ReactやSwiftUIなどに類似したMVU(Model-View-Update)パターンを採用しています。
UIをC#の関数として記述すると、変更箇所のみがネイティブのWinUIコントロールへ反映されます。これにより、XAMLファイルやViewModelの定型コードが不要になり、コンパイル時の型安全性や専用アナライザーによる検知能力が向上します。また、YogaによるFlexboxレイアウトも備えています。
XAMLの廃止を意図したものではなく共存や相互運用を前提としており、オープンソースとしてフィードバックを受けながら開発が進められています。
Go言語
Microsoft Agent Framework for Go の v0.2.0 において、埋め込み生成とベクトル検索の API が追加されました。
テキストからベクトルを生成する機能と、データを保存して類似検索を行う機能が備わっています。インメモリのほか、Azure AI Search や Azure Cosmos DB にも対応しており、RAG や会話履歴の管理を同一のパイプラインで構築可能です。
Rust
本書は、Google社内におけるRustコードの一貫性と品質向上を目的としたスタイルガイドです。書式だけでなくAPI設計や実装方針まで包括的に扱っています。
可読性や保守性、大規模な自動リファクタリングへの適合、公式エコシステムとの整合性を重視しています。コード構成や所有権の管理、命名規則、エラー処理など、実践的な設計指針を定めています。
PHPの重大な脆弱性「PHP2Shell」を契機に、Rustが防げる問題と防げない問題を考察した記事です。
Rustの所有権や借用検査は解放後メモリの使用や二重解放といったメモリ破壊を防ぐ強力な手段ですが、不適切なunsafeの利用や依存ライブラリの欠陥、認可漏れや競合などの業務ロジックの不具合までは防げません。
安全な運用の維持には言語への過信を避け、継続的なテストや依存関係の管理、迅速な更新と復旧体制の整備が重要だと説いています。
JavaScript
Bun v1.4.4では、Prettier互換で極めて高速なコード整形機能「bun fmt」が新設されました。TailwindやSvelteなどのプラグイン機能も内包されています。
型検査の「bun check」やパッケージ管理の「bun install」が大幅に高速化され、Yarn Berryのロックファイル移行にも対応しました。また、Bun.SQLのCPU使用量削減やWebSocketのNode.js互換性向上など、ランタイム全体の最適化と多数の修正が行われています。
React Native Windows 0.85が公開されました。
旧アーキテクチャが廃止されFabricへの移行が必須となったほか、開発ツールチェーンが更新されました。また、各種コンポーネントの機能追加や表示・入力関連の不具合修正が行われています。
PowerShell
PowerShell v7.6.8がリリースされました。
本バージョンでは更新通知機能が削除されたほか、.NET SDK 10.0.402への更新が実施されています。各OS向け配布パッケージのハッシュ値も公開されています。
Git
Git for Windows 2.56.0(3)は、中間認証局の侵害問題やGit LFSの脆弱性に対応したセキュリティ修正リリースです。
同梱コンポーネントとして、OpenSSH、cURL、Git LFSの各最新版が含まれています。
Excel
デジタル庁は、セル結合などが多用された「神Excel」の対策として、ファイルの機械可読性を100点満点で判定するツール「Harunobu」をGitHubに公開しました。
ルールベースで高速かつ正確に判定し、結果をJSON形式で出力します。ChatGPTなどの生成AIと連携して加工プログラムを作成することで、データ整備を効率化できます。名称は浮世絵師の鈴木春信に由来しています。
Wordpress / EmDash
WordPressからCloudflareのオープンソースCMS「EmDash」への移行は、PHPの保守負担を軽減し、MCPを通じてAIに記事更新を依頼できる点が魅力です。
移行時は記事データを取り込みつつ、デザインや機能は再構築する必要があります。移行準備中も現行サイトのセキュリティ対応を継続し、検証環境での確認を経て公開先を切り替えることが重要です。
Visual Studio
Visual Studio サブスクリプションには、追加費用なしで実験できる毎月の Azure クレジットや資格取得に向けた学習リソース、UI 開発を効率化する Syncfusion コンポーネントなど、開発を支援する多彩な特典が含まれています。
ログ
ログ基盤の設計は「安さ」から決めるのではなく、検索体験(誰でも引ける・速く引ける・遡って引ける)の最大化を目的とし、予算や法令を制約として整理することが重要です。
調査実績から本当に必要な期間を見極め、不要なログの削減や短期保持への分離、DatadogのFlex活用などストレージ層を分けることで、検索性を損なわずにコストを抑えられます。ログの性質や利用者に合わせて適切に割り切ることが設計の肝です。
GitHub / GitHub Copilot
GitHubのバグ報奨金プログラムで活躍するセキュリティ研究者@r31n氏へのインタビュー記事です。
同氏は複数の軽微な問題を組み合わせた悪用チェーンの発見を得意とし、チェックリストに頼らずシステムの構造やデータフローを深く理解することの重要性を説いています。
また、AIはコード解析などを効率化する手段として活用しつつも、手動での検証や再現可能なPoCの作成が不可欠であると述べています。
Copilot impact dashboardにオプトイン式の「業界比較」機能が追加され、参加企業の集計ベンチマークと比較して自社のエージェント導入率やレバレッジを評価できるようになりました。
GitHubのプルリクエストにおいて、空白の表示・非表示設定を次回以降も引き継げる個人設定の保存機能が追加されたほか、スプリットビュー時に新規・削除ファイルが全幅表示されるよう改善されました。
GitHub Enterprise Cloud with data residency向けに、検証済みドメインの一致を通じてgithub.com上の公開コミットから漏洩した認証情報を検知・通知する「パブリックモニタリング」のパブリックプレビューが提供開始されました。
GitHub Actionsの容量と信頼性向上のため、github.com向けActionsのBlob Storage用エンドポイントが追加・meta APIに反映されたため、個別にホストを許可している組織は設定の確認と追加が必要です。
GitHub Copilot BusinessおよびEnterprise向けに、一般提供されている機能のグローバルデフォルトポリシーが一般公開され、未設定の対象機能に対して設定されたデフォルト値が順次自動適用されます。
AI
Anthropic
Claude Duetは、専門家や中小企業向けに自律的な支援を行うプロアクティブなAIエージェントです。
専用の仮想環境を備えており、利用者が離席している間もバックグラウンドで作業を進め、毎朝の要約報告や対応が必要な事項の通知を届けます。
各種業務ツールと連携しながら柔軟にタスクをこなす一方、送金やメッセージ送信などの重要な行動の前には必ずユーザーへ事前承認を求める安全設計となっています。現在は米国の有料会員向けに先行提供されています。
論文・その他
AIエージェントによるログの改ざんや虚偽報告を防ぎ、事故発生時に正確な追跡を行うためには、エージェント環境の外部にある中継サーバーでモデルとの通信を追記専用に記録し、OS側の動作ログや識別子の対応表と照合して検証する仕組みが有効です。
AIは脆弱性の影響を過大評価して深刻度を高めに判定しがちなため、指標ごとの根拠や推測の有無を明記させて点数は計算式で算出し、特定の読み違いパターンに当てはまる報告のみを担当者が再確認する運用や、報告書式の構造化が有効です。
OS
Wingetのソースにあるマニフェストが更新されない問題
wingetでgit他の更新がぜんぜん来ないなと思っていたら、マニフェスト更新のPR残数が3000とかになっているため、PRが多すぎて人手がぜんぜん回ってないらしい。Gitも自動テストを通過しないため、手動対応が必要な状態になっているが、処理が行われていない。結構今のWindowsの開発体験に直結するところなので、MS的にもいろいろ厳しい。また、今回の問題で、node.js等の更新は一刻も早くやらないといけないのだが、その対応もユーザー側は容易に出来ないことになっている。
業界動向・時事
米マイクロソフトは、中国政府系とされるハッカー集団がAIツールを用いて世界中の数百の組織に対しサイバー攻撃を行っていたことを明らかにしました。