皆さんこんにちは!
ようやく猛暑が落ち着いて、朝晩は少し秋の気配を感じられるようになってきました。
例年に比べると比較的過ごしやすかった気もしますが、いかがでしょうか。
もう今年も残り3か月半ほど、健康第一でコツコツ頑張っていきましょう!
さて、前回までに人生を賭けた求人サービスを構築するために『PHP』『PostgreSQL』『AWS』を選んだ理由や、
セキュアなインフラ構築、ネットワーク分離、最小権限の考え方などについて書かせていただきました。
今回はちょっと愚痴っぽいテーマでございます。
今まさに現場のエンジニアだけでなくサラリーマン界隈を苦しめている、
『セキュリティ疲れ』
についてガッツリ掘り下げていきます!
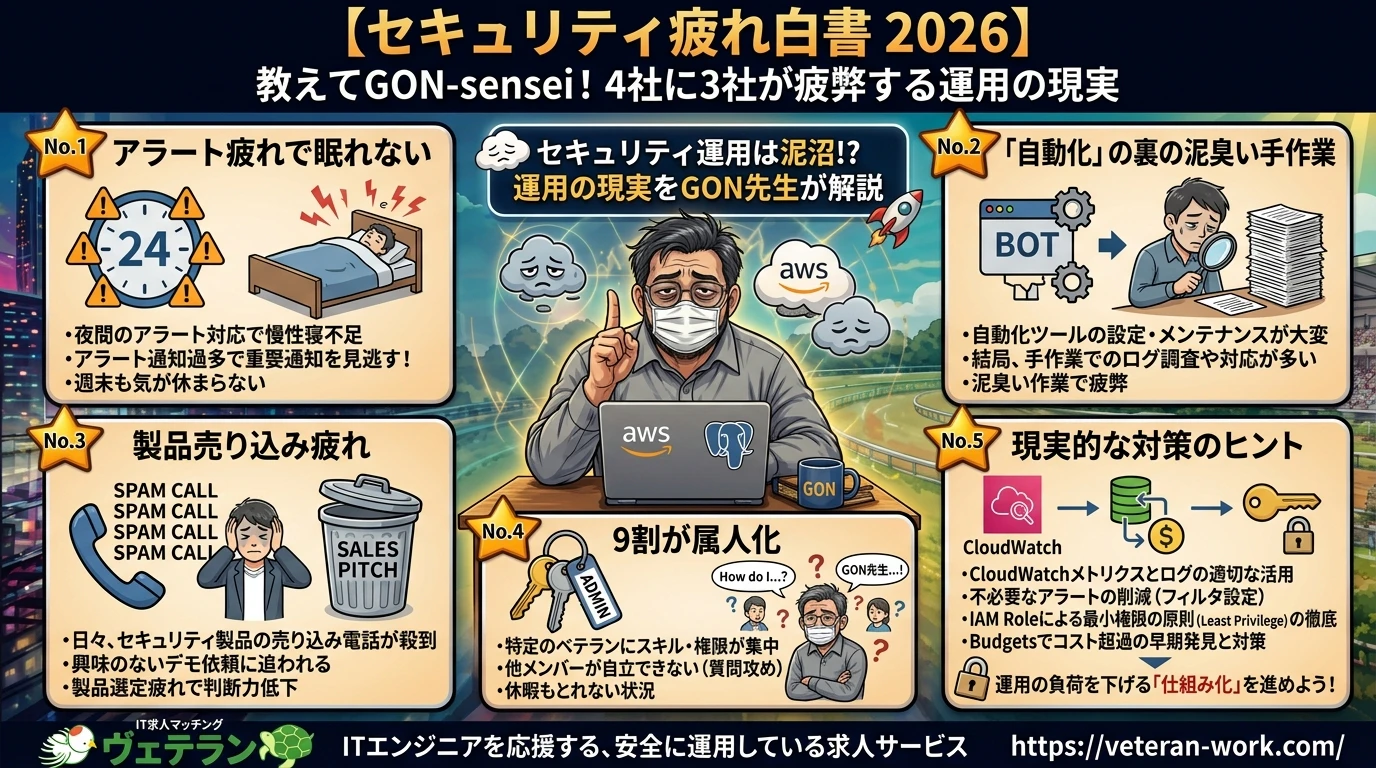
9月7日、「セキュリティ疲れ白書 2026」という悲哀なタイトルの調査が話題になっていました。
具体的には、ITディストリビューターのTD SYNNEXが、従業員300人以上で複数のセキュリティ製品を導入している国内企業のIT部門責任者、セキュリティ担当者、経営層410人を対象に企業のセキュリティ運用についての調査結果をまとめた「セキュリティ疲れ白書 2026」を発表したんですね。
この調査によりますと、実に4社中3社が疲弊しており、9割の企業でセキュリティ運用が属人化しているという衝撃的なデータが出ていました。
この数字を見て、「うちの会社も…」と深くため息をついたインフラ・情シス・運用エンジニアのあなた。
今日はそれをどう乗り越えていくべきかについてIT業界25年目の私めが解決策を語っていきます。
1. 24時間鳴り止まない「アラート疲れ」で眠れない夜
運用の現場で真っ先に挙がる悲鳴が、なんといっても**「アラート疲れ」**です。
深夜2:30 アラート
EDR「不審な振る舞いを検知しました」
    ↓
布団から飛び起きてPCを開く
    ↓
ログ調査「……これ、正規ツールの夜間バックアップ挙動では?」
    ↓
【結果】誤検知
    ↓
寝直そうとするもアドレナリンが出て眠れない
    ↓
【結果】酒を飲む
    ↓
朝7:30 アラーム
    ↓
起きられない
    ↓
朝9:30 上司からアラート
    ↓
布団から飛び起きて出勤
振る舞い検知(EDR)やSIEMは確かに優秀です。
しかし、優秀過ぎて少しでも怪しい挙動があれば昼夜問わず通知を飛ばしてきます。
「確かめようがないグレーな挙動」も多く、放置するわけにもいかない。
結局エンジニアが深夜に目視確認する羽目になります。
「アラート対応をAIで自動化!」
と声高に叫ばれることもありますが、現場からすれば
「はぁ?
何が来るか分からない未知の脅威を、
事前にどうやって完全に自動化するんだボケェ
というのが本音です。
2. 「自動化しろ」の裏に残る、泥臭い手作業と後追い対策
セキュリティの世界は、常に「攻撃側が先手、防御側が後手」です。
未知の脆弱性 / 新種Bot の出現
        │
        ▼
   被害 or 検知
        │
        ▼
後追いでのシグネチャ作成・IP遮断
        │
        ▼
「自動化」したはずの判定結果を【人間が手作業でダブルチェック】
当然ですが
「過去の実績から不要なIP帯をブロックする」
「怪しいBotを遮断する」
といった対策を施しても、
「ブロックしすぎると正規アクセスまで弾いて、客や利用者から怒られる」
「最近は個人が適当な名前を付けた怪しいAIクローラーが激増して、調査だけで時間が溶ける」
という板挟みにあいます。
結局、「自動化した処理が意図通りに動いているかを人間が確認する作業」が永遠に残り、運用の手作業はなくなりません。
3. 「製品売り込み疲れ」と情報収集の罠
もうひとつ現場を疲弊させるのが、「製品・ベンダーの売り込み疲れ」です。
「むむむ、障害ばかりだな。あのセキュリティ製品も調べておく必要がありそうだ」
        │
        ▼
サイトを開くとダウンロード画面: 会社名・氏名・電話番号・役職・導入予定時期(必須)
        │
        ▼
翌日朝イチで営業から電話「セキュリティでお困りごとはございませんか!?」
有益な情報を集めようとするだけで、インドカレー店のおかわりナン無料という感じで怒涛の押し売りセールス電話やメールが押し寄せてきます。
「セキュリティの参考を学びたくて無料セミナーに参加すると高額なセキュリティ製品の営業ばかり……」
という体験、エンジニアあるあるです。
ツールを導入すれば魔法のように解決するわけではなく、導入したツールをチューニングし、運用し続ける現場のリソースこそが一番足りていないのです。
4. なぜ「9割が属人化」してしまうのか?
私は、セキュリティ対応が属人化する最大の理由は、**「事象が発生している前後や背景の理解が欠かせない」**からだと考えています。
[ アラート発生 ]
Aさん(新人):「このIPからのアクセス!とても危険に見えます!至急ブロックでOKですよね!?」

Bさん(ヴェテラン):「あー、それは3年前のバッチ処理でA社と連携してた背景があるんだよね、A社のXさんはもう別のプロジェクトいってしまったけど、まぁ結論として、例外登録しておかなくて大丈夫なやつな」

Aさん(新人):「知らねーよ!」
このような「過去の経緯」「システムの歴史」「業務上の例外」を知っているベテランエンジニア一人に判断が集中します。
止めたらビジネスが止まるリスク
開けっ放しにしたら侵入されるリスク
この両天秤の判断は、ドキュメント化しにくく、新人に引き継ぐのも難しいため、結果として「特定のおっさんエンジニアが24時間呼び出される蟹工船な体制」が出来上がってしまいます。
5. 疲弊しきらないために、今できる現実的なアプローチ
では、この泥沼からどうやって抜け出せばいいのでしょうか。
特効薬はありません。
ただ、私の25年目の知見から現場でできる現実的なアプローチは以下の3点と考えていますのでぜひご参考に!
① アラートの「断捨離」
すべての通知を同じ音で鳴らすのをやめます。
即時叩き起こすべきアラート(P1): サービス全停止、明確なランサムウェア感染、特権IDの不正奪取など
翌朝の業務時間に見ればいいアラート(P2/P3): 遮断済みのポートスキャン、軽微な振る舞い検知ログ、心配性の糞上司の小言メッセージ
「とりあえず全部通知」は運用者の精神を破壊する最大の原因です。
② ネットワークレベルでの根本的な絞り込み
アプリケーションやOSの手前で、そもそも無駄な攻撃を受けない構造を作ります。
0.0.0.0/0 から全開放
    ↓ 【見直し】
必要な送信元(自社IP、CloudFront、特定の連携先)だけに絞る
これだけでも、ノイズのような無差別スキャンや怪しいBotのアラート件数を桁違いに減らせます。
③ 最大の穴「現場の人間」への地道な啓蒙
「一番の問題は個々人のメール・認証対策」にあります。
どれだけ高価なEDRを入れても、社員がフィッシングメールに引っかかってパスワードを渡してしまえば一瞬で突破されます。
ツールの監視に疲弊する前に、MFA(多要素認証)の徹底やパスキーの導入など、「騙されても侵入されない仕組み」を優先することが防衛ラインを押し上げます。
まとめ:評価されないIT運用エンジニアに平穏な睡眠を
セキュリティは「100点を目指して当たり前、事故が起きたら怒られる」という、精神的に非常に過酷な仕事です。
・ツールを増やせば安心なのではなく、運用できる仕組みを整える
・「未知の脅威すべて」を追うのではなく、影響度の高いコア資産を絞って守る
・何よりも、守っているエンジニア自身が倒れない運用体制をつくる
セキュリティ白書2026の「4社に3社が疲弊」という数字は、現場のエンジニアが限界ギリギリで踏みとどまっているサインでもあります。
無理な完全自動化を夢見る前に、まずは「アラートの削減」と「攻撃対象領域(アタックサーフェス)の縮小」からコツコツ進めていきませんか?
偉そうに語ってきましたが、私を中心に現場の運用負荷とセキュリティのバランスを真剣に考え抜いて、安全に運営している求人マッチングサービスは以下になります。
ヴェテランエンジニアの方も、これから腕を磨きたいエンジニアの方も、企業の採用担当者様も、ぜひ一度ご覧になってみてください!
▼求人マッチングサービス【ヴェテラン】
https://veteran-work.com/

「うちのアラート地獄、こんな工夫で減らしましたよっ!」
「うちで属人化をなくすためにやった施策はこれだよっ!」
など、現場ならではのリアルなご意見や工夫があれば、ぜひコメントで教えてください!
みんなで愚痴..もとい前向きに情報交換して明日も乗り切っていきましょう!
本日もお疲れ様でした。
今夜は不要なアラートに邪魔されず、ぐっすり眠れますように。
明日もコツコツと頑張りましょう!