
はじめに
タイトルにもある通り、この記事ではVPCなどのインフラ環境を10秒で構築できる方法をご紹介します
ではさっそく

まずはコンソール画面からVPCを選択し、右上のVPCを作成をクリックしてください

作成するリソース
VPCなどを選択 ... VPCのみを選択すると、サブネットやルートテーブルなどを個別に設定しなければいけないため、ここでまとめて設定できるようVPCなどを選択してください
名前タグの自動生成
プロジェクト(任意の名前) ... いわゆるNameタグをここで決定します。ここではプロジェクトとしていますが、用途に合わせて決定してください。project-dev-vpcなどとしてもいいかもしれません
IPv4CIDRブロック
10.0.0.0/16 ... まず、Amazon VPCに割り当てるIPv4のCIDRブロックですが、AWSではRFC 1918 で定義されているプライベートIPアドレスの範囲を推奨しています。ネットワーク部・ホスト部ともにバランスがいい10.0.0.0/16を設定しておけば、まあ困ることはないと思います
IPv6CIDRブロック
IPv6 CIDR ブロックなし ... 後から追加もでき、IPアドレスの管理が複雑になるためここではなしとします
テナンシー
デフォルト ... 特に理由がない限りデフォルトで大丈夫です
**アベイラビリティゾーン(AZ)の数
2 ... クラウドならではのマルチAZ機能を有効活用させるために、2以上を選ぶことをおすすめします。また、AZのカスタマイズも場所を選択するだけですので、特に触らなくて大丈夫です
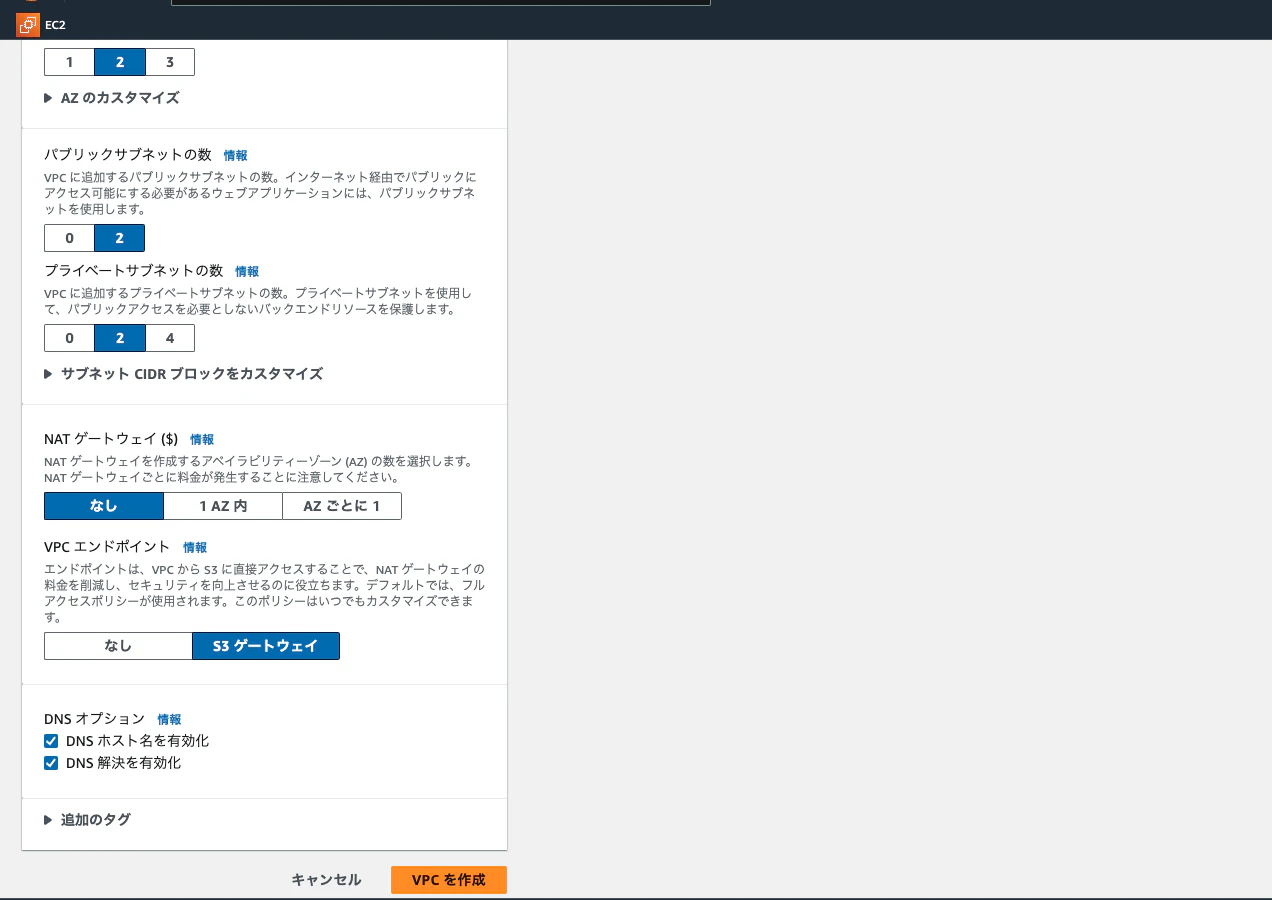
パブリックサブネットの数
2 ... 各AZに1つずつ作成します
プライベートサブネットの数
2 ... 各AZに1つずつ作成します
サブネットCIDRブロックをカスタマイズも、デフォルトで均等にCIDRブロックを作成してくれるので、パブリックサブネットのみにめちゃくちゃインスタンスなどを設置するなどの理由がなければ触らなくて大丈夫です
NAT ゲートウェイ($)
なし ... パブリックサブネットにEC2などのサーバーインスタンスを作成するなら、なしで大丈夫です。プライベートサブネットにサーバーインスタンスを作成する予定ならAZごとに1をお勧めします
VPCエンドポイント
なし ... 画像ではS3ゲートウェイを選択していますが、なしで大丈夫です。後から追加することもできますので、プライベートサブネットにあるインスタンスがS3と通信するといった要件が確定したときに作成して問題ないです
DNSオプション
DNSホスト名を有効化 DNS解決を有効化 ... 外部と通信するWebサイトを構築するための環境を想定しているなら有効化にしておいてください(その他の要件でも無効化にするメリットがない)
さいごに
画面下部にあるVPCを作成を押してください。
あっという間にVPCその他通信環境の完成です。
備考
今回はBtoC向けのWebサイトを作成することを意識してVPCを作成して行きましたが
どのような要件でも対応可能な設定内容で作成しました。
これを機会にぜひAWSでVPCを構築してみてください!